APT : définition d’une menace persistante avancée
Sommaire
APT : qu’est-ce qu’une menace persistante avancée ?
Une APT, ou menace persistante avancée, est une cyberattaque ciblée et discrète, menée sur plusieurs mois par des attaquants très organisés. Espionnage, sabotage, vol de données : définition, fonctionnement et moyens de défense face à l’une des menaces les plus redoutées en cybersécurité.
APT : définition
APT est l’acronyme anglais de Advanced Persistent Threat, que l’on traduit par menace persistante avancée. Le terme désigne à la fois un type d’attaque informatique et les groupes qui la mènent.
Chaque mot compte :
- Advanced (avancée) : les attaquants disposent de moyens techniques importants. Ils combinent outils sur mesure, failles inconnues et techniques de manipulation.
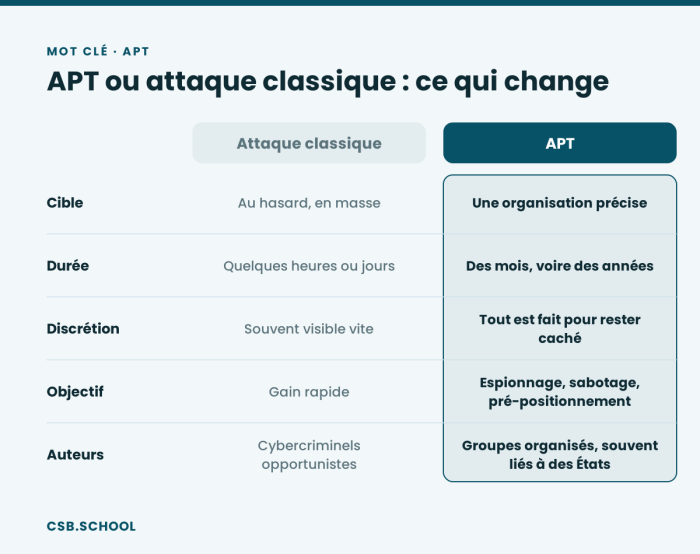
- Persistent (persistante) : l’objectif n’est pas un coup rapide. Les attaquants s’installent durablement dans le système de leur cible, parfois pendant des mois, voire des années, sans être repérés.
- Threat (menace) : derrière l’attaque, il y a des humains organisés, motivés et financés, et non un simple programme automatique.
Qui se cache derrière une APT ?
Les APT sont le plus souvent attribuées à des groupes liés à des États, qui agissent pour le compte de services de renseignement ou d’armées. Certains groupes cybercriminels très structurés utilisent aussi des méthodes comparables.
Les éditeurs de sécurité donnent à ces groupes des noms ou des numéros. Parmi les plus connus :
- APT28 (ou Fancy Bear) et APT29 (ou Cozy Bear), attribués à la Russie ;
- APT41, attribué à la Chine ;
- Lazarus, attribué à la Corée du Nord.
En France, l’ANSSI observe dans son Panorama de la cybermenace 2025 que des acteurs liés à la Russie et à la Chine ciblent les organisations françaises, surtout pour l’espionnage et le pré-positionnement. Elle note aussi que la frontière entre groupes étatiques et cybercriminels devient de plus en plus floue.
Quels sont les objectifs d’une APT ?
Une APT ne cherche pas forcément à faire du bruit. Ses objectifs sont souvent stratégiques :
- l’espionnage : voler des secrets industriels, des données sensibles ou des informations diplomatiques ;
- le pré-positionnement : s’installer dans un réseau pour pouvoir agir plus tard, en cas de crise ;
- le sabotage : perturber ou détruire des infrastructures critiques (énergie, télécommunications, santé) ;
- le gain financier, pour certains groupes, notamment via des vols massifs ou des rançongiciels.
Comment se déroule une attaque APT ?
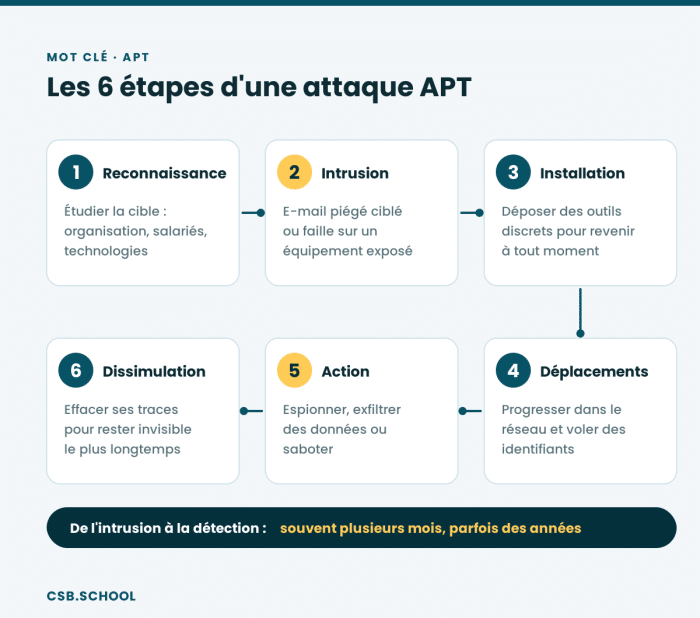
Une APT suit généralement plusieurs étapes, étalées dans le temps :
- La reconnaissance : les attaquants étudient leur cible (organisation, collaborateurs, technologies utilisées).
- L’intrusion : ils pénètrent le système, souvent par hameçonnage ciblé (un e-mail piégé envoyé à une personne précise) ou en exploitant une faille sur un équipement exposé à Internet.
- L’installation : ils déposent des outils discrets qui leur permettent de revenir à tout moment.
- Les déplacements latéraux : ils progressent dans le réseau, récupèrent des identifiants et élargissent leurs droits d’accès.
- L’action : exfiltration de données, surveillance ou sabotage, selon l’objectif.
- La dissimulation : tout au long de l’attaque, ils effacent leurs traces pour rester invisibles le plus longtemps possible.
Des exemples célèbres
- Stuxnet (révélé en 2010) : un programme malveillant conçu pour saboter des centrifugeuses du programme nucléaire iranien. C’est l’un des premiers exemples connus de cyberarme visant des installations physiques.
- SolarWinds (découvert fin 2020) : des attaquants attribués à APT29 ont piégé une mise à jour d’un logiciel très répandu. Des milliers d’organisations, dont des administrations américaines, ont été exposées. Un cas d’école d’attaque par la chaîne d’approvisionnement.
Comment se protéger d’une APT ?
Aucune organisation n’est totalement à l’abri, mais plusieurs mesures compliquent fortement la tâche des attaquants :
- appliquer les mises à jour rapidement, en priorité sur les équipements exposés à Internet (pare-feu, VPN, passerelles) ;
- renforcer l’authentification, avec la double authentification et une gestion stricte des comptes à privilèges ;
- segmenter le réseau, pour limiter les déplacements d’un attaquant ;
- sensibiliser les collaborateurs à l’hameçonnage ciblé ;
- surveiller en continu le système d’information, grâce à un SOC capable de repérer les signaux faibles ;
- préparer la réponse à incident, pour réagir vite le jour où une intrusion est détectée.
APT et métiers de la cybersécurité
Face à des attaquants patients et discrets, la détection repose sur des professionnels formés. Les analystes SOC surveillent les alertes et repèrent les comportements anormaux. Les analystes de la menace (threat intelligence) étudient les groupes APT et leurs méthodes. Les équipes de réponse à incident interviennent pour contenir l’attaque et chasser l’intrus.
Ces métiers sont au cœur des formations de CSB.school, qui prépare ses étudiants et alternants à détecter, analyser et contrer ce type de menace.
FAQ
Que veut dire APT en cybersécurité ? APT signifie Advanced Persistent Threat, soit menace persistante avancée en français. Il s’agit d’une cyberattaque ciblée, discrète et menée sur la durée.
Quelle est la différence entre une APT et une cyberattaque classique ? Une attaque classique cherche souvent un gain rapide. Une APT vise une cible précise et s’installe durablement, sans se faire remarquer.
Qui mène des attaques APT ? Le plus souvent des groupes liés à des États, mais aussi certains groupes cybercriminels très organisés.
Combien de temps dure une APT ? Plusieurs mois, voire plusieurs années. Certaines intrusions ne sont découvertes que longtemps après leur début.
Comment détecter une APT ? Par une surveillance continue du système d’information, l’analyse des comportements anormaux et le recoupement avec les informations sur la menace.
Continuez votre lecture
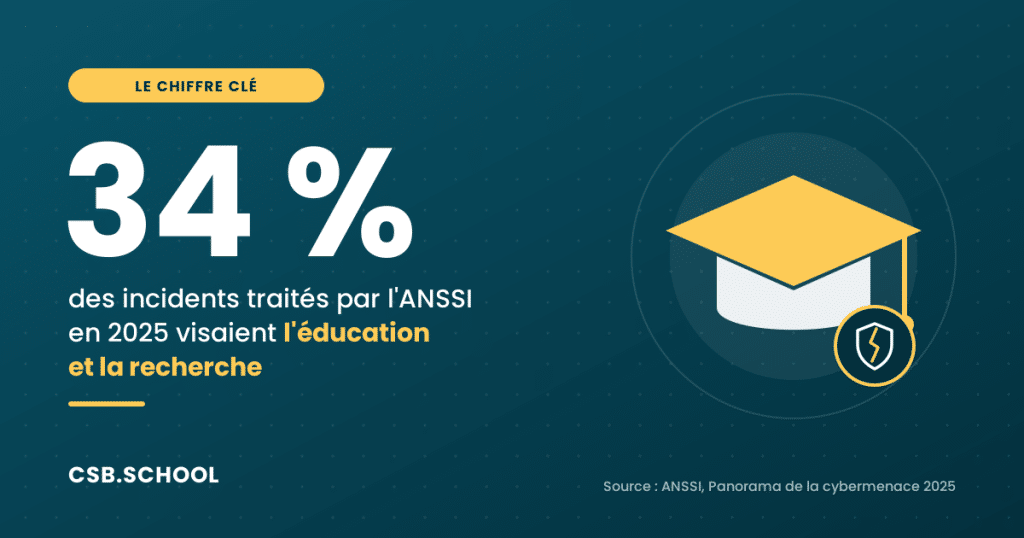
Cybersécurité : l'éducation, 1er secteur visé
Rentrée TSR : la promotion de septembre 2026