Coût d’une violation de données : 4,44 M$ en 2025
Sommaire
4,44 millions de dollars : ce que coûte vraiment une violation de données
4,44 millions de dollars : c’est le coût moyen mondial d’une violation de données en 2025, selon le rapport annuel d’IBM Cost of a Data Breach. Pour la première fois depuis cinq ans, la facture baisse : −9 % par rapport aux 4,88 millions de 2024. Bonne nouvelle ? Oui, mais derrière cette moyenne se cachent de fortes disparités et un risque tout neuf, celui de l’intelligence artificielle utilisée sans contrôle.
Une violation de données, c’est quoi ?
On parle de violation de données lorsque des informations sont consultées, volées, modifiées ou détruites sans autorisation : fichier clients dérobé par un pirate, base de données exposée sur Internet, ordinateur portable perdu, erreur d’envoi d’un e-mail… La fuite de données en est la forme la plus connue.
En Europe, le RGPD impose aux organisations de notifier ces incidents à la CNIL sous 72 heures lorsqu’ils présentent un risque pour les personnes concernées, et parfois de prévenir directement ces personnes.
D’où vient ce chiffre de 4,44 M$ ?
Depuis près de vingt ans, IBM publie avec le Ponemon Institute une étude de référence sur le coût des violations de données. L’édition 2025 s’appuie sur 600 organisations touchées dans le monde entre mars 2024 et février 2025.
Le coût calculé ne se limite pas à la rançon ou à la réparation technique. Il additionne quatre grands postes :
- la détection et l’escalade : enquête, analyse, gestion de crise ;
- la notification : informer les autorités et les personnes concernées ;
- la réponse après l’incident : assistance aux victimes, frais juridiques, amendes ;
- la perte d’activité : interruption de service, clients perdus, atteinte à la réputation.
Pourquoi le coût baisse-t-il de 9 % ?
Pour IBM, la baisse s’explique avant tout par une détection et un confinement plus rapides. En 2025, il faut en moyenne 241 jours pour identifier puis contenir une violation, soit 17 jours de moins qu’un an plus tôt. Or, plus une attaque reste longtemps invisible, plus elle coûte cher.
Deux leviers font la différence :
- Détecter soi-même l’attaque. Quand l’incident est repéré par les équipes internes plutôt que révélé par l’attaquant, l’économie atteint environ 900 000 $.
- Utiliser l’IA et l’automatisation en sécurité. Les organisations qui y recourent largement économisent en moyenne 1,9 M$ par violation et raccourcissent le cycle de 80 jours.
Côté rançongiciels, la tendance est aussi à la fermeté : 63 % des organisations ont refusé de payer la rançon, contre 59 % l’année précédente.
Une moyenne qui cache de grands écarts
| Périmètre | Coût moyen d’une violation en 2025 |
|---|---|
| Monde | 4,44 M$ (−9 %) |
| États-Unis | 10,22 M$ (record) |
| Santé (secteur le plus touché) | 7,42 M$ |
| Finance | 5,56 M$ |
| France | 3,59 M€ (−7 %) |
Aux États-Unis, la facture atteint un niveau record, portée par les amendes réglementaires et les coûts de détection. La santé reste le secteur le plus coûteux depuis plus de dix ans : ses données sont très sensibles et ses violations mettent plus longtemps à être maîtrisées (279 jours en moyenne).
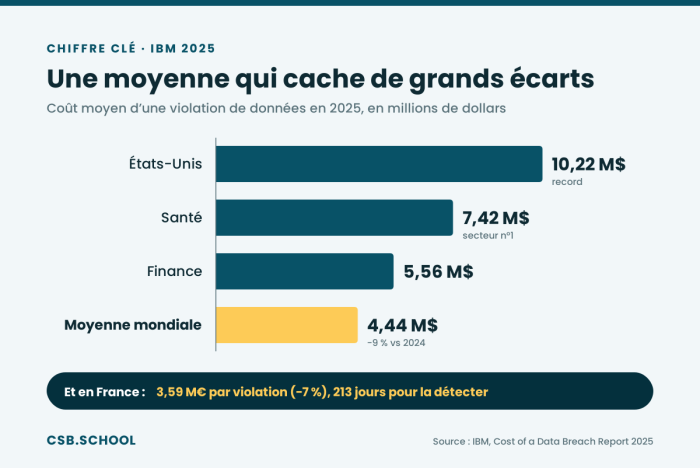
Et en France ? Une violation coûte en moyenne 3,59 millions d’euros. Il faut environ 213 jours pour la détecter et 71 jours pour la contenir. L’erreur humaine est à l’origine de 13 % des incidents.
Le nouveau risque : le shadow AI
C’est l’alerte principale du rapport 2025. Le shadow AI désigne l’usage d’outils d’intelligence artificielle par les salariés sans validation ni encadrement par l’entreprise : un document confidentiel collé dans un chatbot, une application d’IA installée sans contrôle…
- 1 organisation sur 5 a subi une violation liée au shadow AI.
- Un niveau élevé de shadow AI ajoute en moyenne 670 000 $ à la facture.
- 13 % des organisations ont signalé une violation touchant leurs modèles ou applications d’IA, et 97 % d’entre elles n’avaient pas de contrôles d’accès adaptés.
- 63 % des organisations n’ont pas de politique de gouvernance de l’IA. En France, elles sont 53 % à ne pas encadrer son usage en interne.
Les pirates, eux, se sont déjà emparés de l’IA : 16 % des violations étudiées impliquent des attaquants qui l’utilisent, surtout pour des campagnes d’hameçonnage plus convaincantes ou des usurpations d’identité par deepfake.
Comment réduire la facture ?
Les enseignements du rapport se traduisent en bons réflexes pour toute organisation :
- Détecter vite : surveiller le système d’information en continu, par exemple avec un SOC (centre opérationnel de sécurité).
- Préparer la réponse : un plan de réponse à incident, testé régulièrement, évite d’improviser le jour J.
- Encadrer l’usage de l’IA : définir les outils autorisés, contrôler les accès, former les équipes.
- Former les collaborateurs : l’erreur humaine et l’hameçonnage restent des portes d’entrée majeures.
- Maintenir ses systèmes à jour : installer rapidement les correctifs de sécurité ferme les failles connues des attaquants.
- Chiffrer et sauvegarder les données sensibles pour limiter l’impact d’une fuite ou d’un rançongiciel.
Des compétences qui font la différence
Derrière chaque jour gagné sur la détection, il y a des professionnels : analystes SOC qui repèrent les signaux faibles, spécialistes de la réponse à incident, responsables gouvernance, risques et conformité qui encadrent les usages de l’IA. Ces métiers de la cybersécurité sont au cœur des formations de CSB.SCHOOL, école de cybersécurité à Lyon.
Envie de découvrir nos parcours ? Venez nous rencontrer lors de nos journées portes ouvertes.
Source : IBM et Ponemon Institute, Cost of a Data Breach Report 2025 (données mondiales et France).
Continuez votre lecture
Facteur humain : 60 % des violations de données
Journée d'intégration le 30 octobre : save the date !