Cybersécurité : l’éducation, 1er secteur visé
Sommaire
- 1. Cybersécurité : pourquoi l’éducation et la recherche sont le secteur le plus ciblé
- 2. 34 % des incidents : l’éducation en première ligne
- 3. Pourquoi l’éducation attire-t-elle autant les attaquants ?
- 4. Quels risques pour les établissements ?
- 5. Comment mieux protéger écoles et universités ?
- 5.1. Un besoin croissant de professionnels
- 6. FAQ
Cybersécurité : pourquoi l’éducation et la recherche sont le secteur le plus ciblé
Chapô : En 2025, plus d’un incident de cybersécurité sur trois traité par l’ANSSI concernait l’éducation et la recherche. Écoles, universités, laboratoires : le secteur arrive en tête, devant les collectivités et la santé. Pourquoi est-il autant visé, et comment mieux le protéger ?
34 % des incidents : l’éducation en première ligne
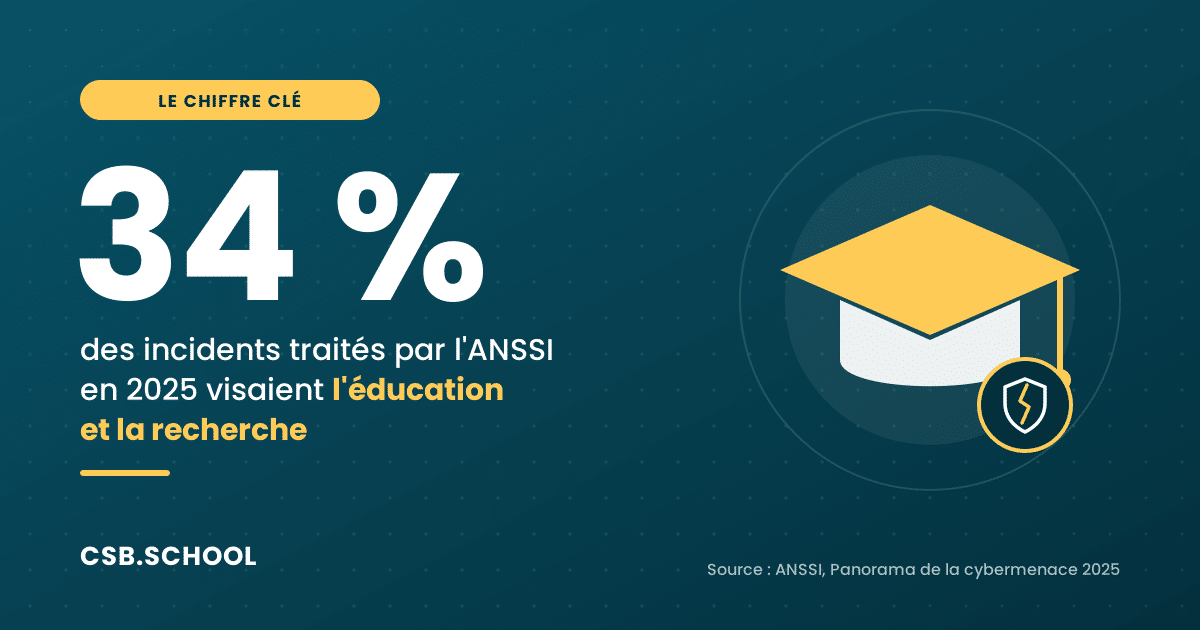
Dans son Panorama de la cybermenace 2025, publié le 11 mars 2026, l’ANSSI détaille la répartition par secteur des 1 366 incidents qu’elle a traités. Un incident correspond à une attaque confirmée, et non à une simple tentative.
Le classement est sans appel :
- éducation et recherche : 34 %, soit environ 460 incidents ;
- ministères et collectivités territoriales : 24 % ;
- santé : 10 % ;
- télécommunications : 9 %.
À eux seuls, ces quatre secteurs concentrent plus des trois quarts des incidents. Et l’éducation pèse plus lourd que les collectivités et la santé réunies.
Pourquoi l’éducation attire-t-elle autant les attaquants ?
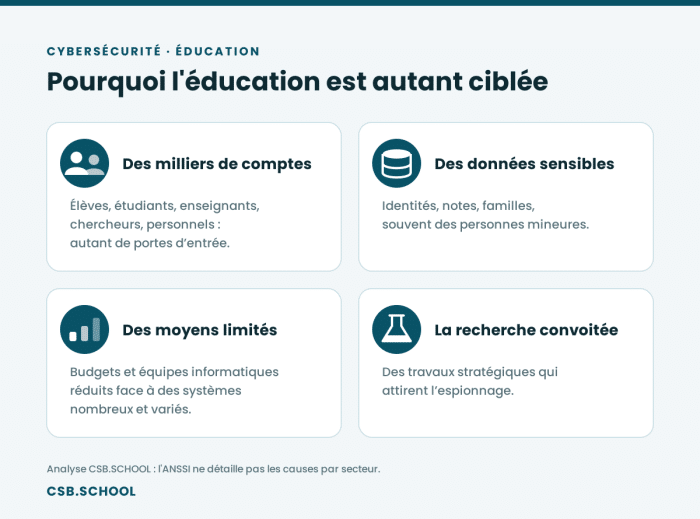
L’ANSSI ne détaille pas les causes secteur par secteur. Mais plusieurs caractéristiques du monde éducatif l’exposent particulièrement.
Des milliers d’utilisateurs, des accès très ouverts. Élèves, étudiants, enseignants, chercheurs, personnels, intervenants extérieurs : un même établissement gère un très grand nombre de comptes, souvent renouvelés chaque année. Chaque compte est une porte d’entrée possible, notamment par hameçonnage.
Des données personnelles en quantité. Identités, notes, adresses, informations sur les familles, parfois des données de santé : les établissements détiennent des données sensibles sur des milliers de personnes, souvent mineures.
Des moyens de sécurité limités. Les budgets et les équipes informatiques restent souvent réduits face à des systèmes nombreux et hétérogènes : environnements numériques de travail, messageries, plateformes pédagogiques, équipements de laboratoire.
La recherche, une cible d’espionnage. Les laboratoires et universités produisent des travaux stratégiques. Ils intéressent directement les groupes d’attaquants qui pratiquent l’espionnage, y compris ceux liés à des États.
Quels risques pour les établissements ?
Une cyberattaque peut avoir des conséquences très concrètes :
- l’arrêt des services : messagerie, ENT, plateformes de cours ou d’inscription indisponibles, parfois pendant des semaines en cas de rançongiciel ;
- les fuites de données : informations d’élèves, d’étudiants ou de personnels publiées ou revendues ;
- le vol de travaux de recherche, avec des conséquences économiques et scientifiques ;
- la perte de confiance des familles, des étudiants et des partenaires.
L’ANSSI note d’ailleurs en 2025 une hausse des exfiltrations de données, tous secteurs confondus.
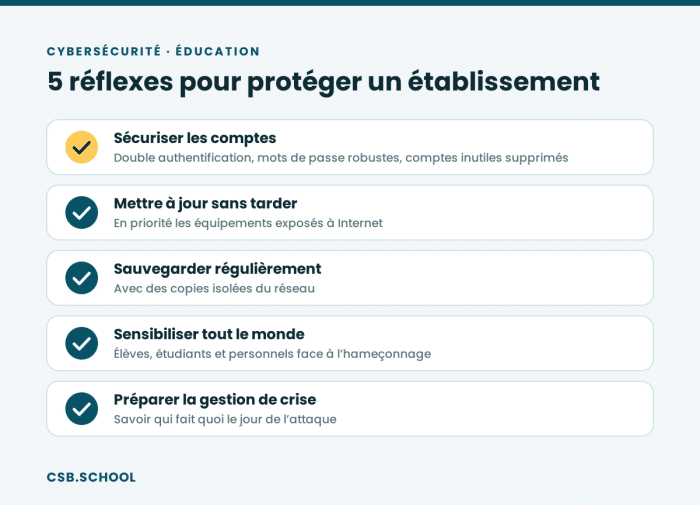
Comment mieux protéger écoles et universités ?
Un besoin croissant de professionnels
Protéger un secteur aussi vaste que l’éducation demande des compétences : des techniciens pour sécuriser les réseaux, des analystes SOC pour détecter les attaques, des spécialistes en gouvernance pour piloter la conformité et la gestion des risques.
Autant de métiers de la cybersécurité auxquels CSB.school prépare ses étudiants et apprenants, en formation initiale, en alternance ou en reconversion.
FAQ
Quel est le secteur le plus touché par les cyberattaques en France ? Selon l’ANSSI, l’éducation et la recherche, avec 34 % des incidents traités en 2025.
Pourquoi les écoles et universités sont-elles ciblées ? Elles gèrent beaucoup de comptes et de données personnelles, avec des moyens de sécurité souvent limités. La recherche attire aussi l’espionnage.
Quels sont les autres secteurs les plus touchés ? Les ministères et collectivités (24 %), la santé (10 %) et les télécommunications (9 %).
Comment un établissement peut-il se protéger ? En sécurisant les comptes, en appliquant les mises à jour, en sauvegardant ses données et en sensibilisant ses utilisateurs.
Continuez votre lecture
Rentrée TSR : la promotion de septembre 2026
APT : définition d'une menace persistante avancée