Hacking éthique : définition et métiers
Sommaire
- 1. Hacking éthique : définition, règles et métiers
- 2. Hacking éthique : définition
- 2.1. White hat, black hat, grey hat : qui fait quoi ?
- 3. Le hacking éthique est-il légal ?
- 4. Comment se déroule une mission de hacking éthique ?
- 4.1. Bug bounty : la chasse aux failles récompensée
- 5. Pourquoi le hacking éthique est indispensable ?
- 6. Hacking éthique : quels métiers ?
- 6.1. Comment devenir hacker éthique ?
- 7. FAQ
Hacking éthique : définition, règles et métiers
Pirater pour mieux protéger : c’est le principe du hacking éthique. Des experts utilisent les techniques des attaquants pour découvrir les failles d’un système avant les cybercriminels, avec l’accord de son propriétaire. Définition, cadre légal, méthodes et métiers : tout ce qu’il faut savoir.
Hacking éthique : définition
Le hacking éthique (en anglais ethical hacking) consiste à tester la sécurité d’un système informatique en se mettant dans la peau d’un attaquant. L’objectif n’est pas de nuire, mais de repérer les vulnérabilités pour les faire corriger.
Ce qui distingue un hacker éthique d’un pirate, ce ne sont pas les techniques : ce sont l’autorisation et l’intention. Le hacker éthique agit avec l’accord écrit de l’organisation, dans un périmètre défini, et lui remet ses résultats pour qu’elle se protège.
White hat, black hat, grey hat : qui fait quoi ?
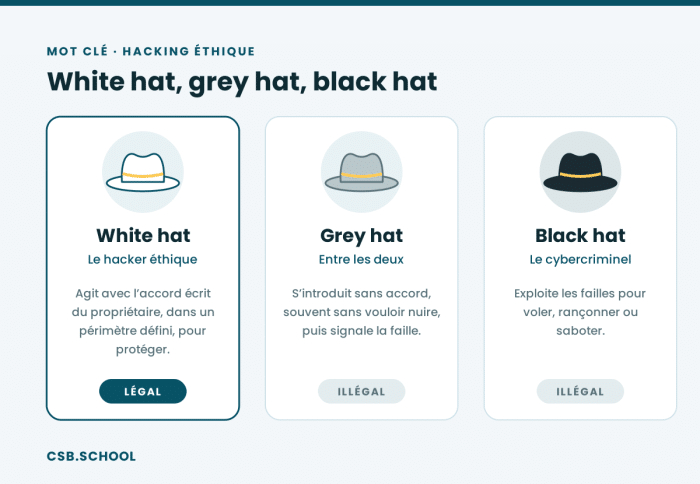
Dans le monde de la cybersécurité, on distingue souvent les hackers par la couleur de leur « chapeau », une image héritée des westerns :
- White hat (chapeau blanc) : le hacker éthique. Il agit légalement, avec autorisation, pour renforcer la sécurité.
- Black hat (chapeau noir) : le cybercriminel. Il exploite les failles pour voler, rançonner ou saboter.
- Grey hat (chapeau gris) : entre les deux. Il s’introduit sans autorisation, souvent sans intention de nuire, puis signale la faille. Une pratique qui reste illégale.
Le hacking éthique est-il légal ?
Oui, à condition d’être autorisé. En France, s’introduire dans un système informatique sans en avoir le droit est un délit. L’article 323-1 du Code pénal prévoit jusqu’à 3 ans d’emprisonnement et 100 000 euros d’amende pour un accès ou un maintien frauduleux, et davantage si des données sont modifiées ou le système perturbé.
C’est donc le cadre qui fait la différence. Un hacker éthique travaille toujours avec :
- une autorisation écrite du propriétaire du système ;
- un périmètre précis : quels systèmes, quelles techniques, quelles dates ;
- des règles d’engagement : ne pas dégrader les services, ne pas conserver les données consultées ;
- une obligation de confidentialité sur les failles découvertes.
Une personne qui découvre une faille par hasard peut aussi la signaler à l’ANSSI, qui préserve la confidentialité de son identité lorsqu’elle agit de bonne foi.
Comment se déroule une mission de hacking éthique ?
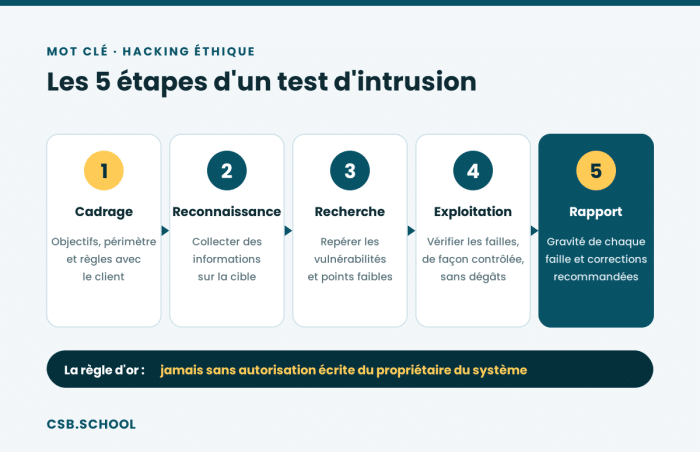
La forme la plus courante est le test d’intrusion (ou pentest). Il suit généralement plusieurs étapes :
- Le cadrage : définir avec le client les objectifs, le périmètre et les règles.
- La reconnaissance : collecter des informations sur la cible, comme le ferait un attaquant.
- La recherche de vulnérabilités : identifier les points faibles (logiciels non à jour, mauvaises configurations, mots de passe faibles…).
- L’exploitation contrôlée : vérifier qu’une faille est réellement exploitable, sans causer de dommages.
- Le rapport : décrire chaque faille, son niveau de gravité et les corrections recommandées.
Selon les missions, le hacker éthique peut aussi tester la résistance des salariés à l’ingénierie sociale (faux e-mails, appels piégés) ou simuler une attaque complète sur plusieurs semaines : on parle alors de red team.
Bug bounty : la chasse aux failles récompensée
Autre forme de hacking éthique : le bug bounty. Une organisation ouvre tout ou partie de ses systèmes à une communauté de chercheurs en sécurité, via une plateforme dédiée. Chaque faille signalée et confirmée donne lieu à une récompense, selon sa gravité.
Entreprises privées comme administrations y ont recours. En France, l’État a par exemple lancé des programmes de bug bounty sur certains de ses services numériques, comme FranceConnect ou la messagerie Tchap.
Pourquoi le hacking éthique est indispensable ?
Les attaquants cherchent en permanence de nouvelles failles. Les cybercriminels, mais aussi les groupes très organisés comme les APT. Pour une organisation, la meilleure façon de savoir si elle est vulnérable est de se faire attaquer… par des personnes de confiance.
Le hacking éthique permet de :
- corriger les failles avant qu’elles soient exploitées ;
- mesurer le niveau réel de sécurité, au-delà des procédures sur le papier ;
- répondre aux exigences réglementaires, de plus en plus nombreuses à demander des tests réguliers ;
- sensibiliser les équipes, en montrant concrètement comment une attaque peut réussir.
Hacking éthique : quels métiers ?
Le hacking éthique n’est pas un passe-temps de génie solitaire : c’est un vrai métier, très recherché par les entreprises et les cabinets spécialisés.
- Pentester (auditeur en test d’intrusion) : il réalise des tests d’intrusion pour le compte de clients.
- Membre d’une red team : il simule des attaques réalistes et prolongées.
- Chercheur en vulnérabilités : il étudie les logiciels pour y découvrir de nouvelles failles.
- Chasseur de bugs (bug hunter) : il participe aux programmes de bug bounty, souvent en complément d’une autre activité.
Comment devenir hacker éthique ?
Pas besoin d’être un prodige de l’informatique pour se lancer. Le métier demande surtout de la curiosité, de la rigueur et un sens aigu de l’éthique. Les bases à acquérir :
- les réseaux et les systèmes (Linux, Windows), pour comprendre ce que l’on attaque ;
- le développement, au moins un langage comme Python ;
- le droit et la déontologie, pour savoir où s’arrêtent ses droits ;
- la pratique, sur des environnements d’entraînement légaux : plateformes de challenges, compétitions de type Capture The Flag (CTF).
Des certifications reconnues permettent ensuite de valoriser ses compétences, comme le CEH (Certified Ethical Hacker). Chez CSB.SCHOOL, nos parcours en cybersécurité, accessibles en formation initiale ou en alternance, intègrent ces compétences techniques et ce cadre éthique.
FAQ
Qu’est-ce que le hacking éthique ? C’est le fait de tester la sécurité d’un système en utilisant les techniques des pirates, avec l’autorisation de son propriétaire, pour en corriger les failles.
Le hacking éthique est-il légal en France ? Oui, à condition de disposer d’une autorisation écrite et de respecter le périmètre convenu. Sans autorisation, l’intrusion est un délit, même sans intention de nuire.
Quelle différence entre un white hat et un black hat ? Le white hat agit légalement pour protéger. Le black hat exploite les failles à des fins malveillantes.
Qu’est-ce qu’un bug bounty ? Un programme qui récompense les chercheurs en sécurité qui signalent des failles dans les systèmes d’une organisation.
Comment devenir hacker éthique ? En se formant aux réseaux, aux systèmes et au développement, en pratiquant sur des environnements légaux et en validant ses compétences par une formation ou une certification.
Continuez votre lecture
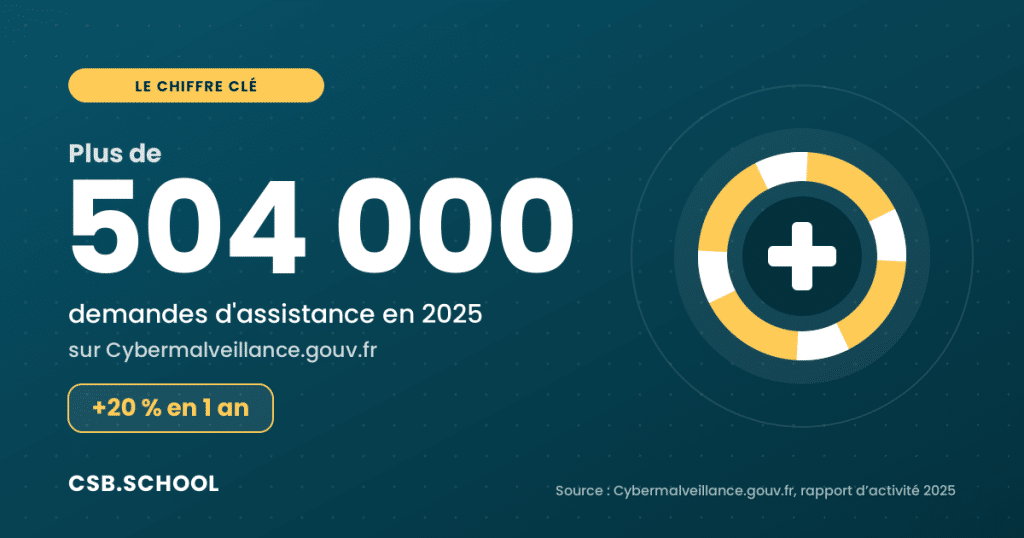
Cybermalveillance 2025 : 504 000 demandes d'aide
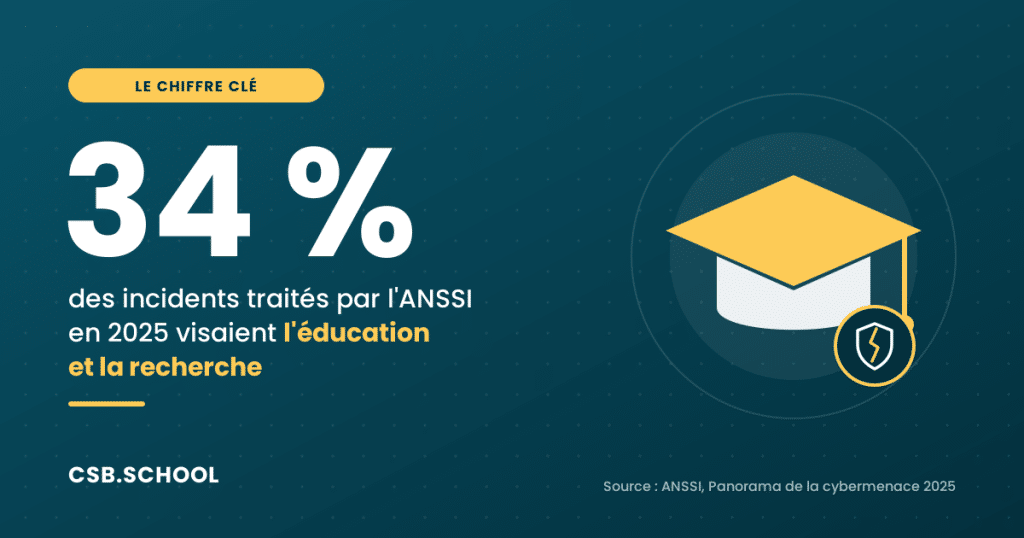
Cybersécurité : l'éducation, 1er secteur visé