Identifiants volés : 88 % des attaques web
Sommaire
88 % des attaques web exploitent des identifiants volés : les pirates ne cassent plus, ils se connectent
Pourquoi forcer une porte quand on a la clé ? Selon le rapport Verizon Data Breach Investigations Report (DBIR) 2025, 88 % des attaques visant les applications web « basiques » reposent sur des identifiants volés. Messagerie en ligne, portail client, intranet : pour les pirates, un simple couple identifiant / mot de passe suffit souvent à entrer.
De quelles attaques parle-t-on ?
Dans son rapport annuel, Verizon classe les violations de données en grandes familles. Les attaques sur les applications web basiques regroupent des attaques simples et rapides, menées en peu d’étapes, contre des services accessibles depuis Internet : webmails, sites, espaces clients, outils collaboratifs en ligne.
Le scénario type est déconcertant de simplicité : le pirate dispose d’un identifiant et d’un mot de passe valides, il se connecte, il récupère ce qui l’intéresse. Pas de faille technique sophistiquée, pas de logiciel complexe. Dans 88 % des cas analysés, ce sont des identifiants volés qui ont ouvert la porte.
Comment les pirates obtiennent-ils vos identifiants ?
L’hameçonnage : un faux e-mail renvoie vers une fausse page de connexion. L’utilisateur y saisit lui-même son mot de passe. Les pirates utilisent souvent le typosquatting, des adresses de sites presque identiques aux vraies, pour rendre le piège crédible.
Les logiciels espions (infostealers) : installés sur un ordinateur via un téléchargement piégé, ils aspirent tous les mots de passe enregistrés dans le navigateur. Selon Verizon, près de la moitié (46 %) des appareils infectés contenant des identifiants d’entreprise étaient des appareils non gérés par l’entreprise, souvent des ordinateurs personnels.
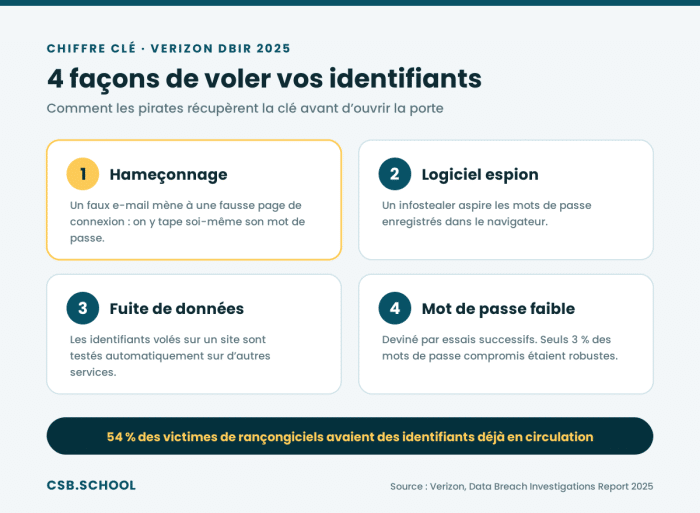
Les fuites de données : après une fuite de données sur un site, les identifiants circulent sur le dark web. Si le même mot de passe est utilisé ailleurs, les pirates le testent automatiquement sur d’autres services : c’est le credential stuffing.
Les mots de passe trop faibles : devinés par essais successifs. Parmi les mots de passe compromis étudiés par Verizon, seuls 3 % respectaient des règles de complexité de base.
Un identifiant volé, et après ?
Un compte compromis est rarement une fin en soi. C’est souvent le point de départ d’une attaque plus grave : vol de données, envoi de nouveaux e-mails piégés depuis une adresse de confiance, fraude au virement… ou déploiement de rançongiciels. Selon Verizon, 54 % des organisations victimes de rançongiciels avaient des identifiants qui circulaient déjà dans des fichiers issus de logiciels espions.
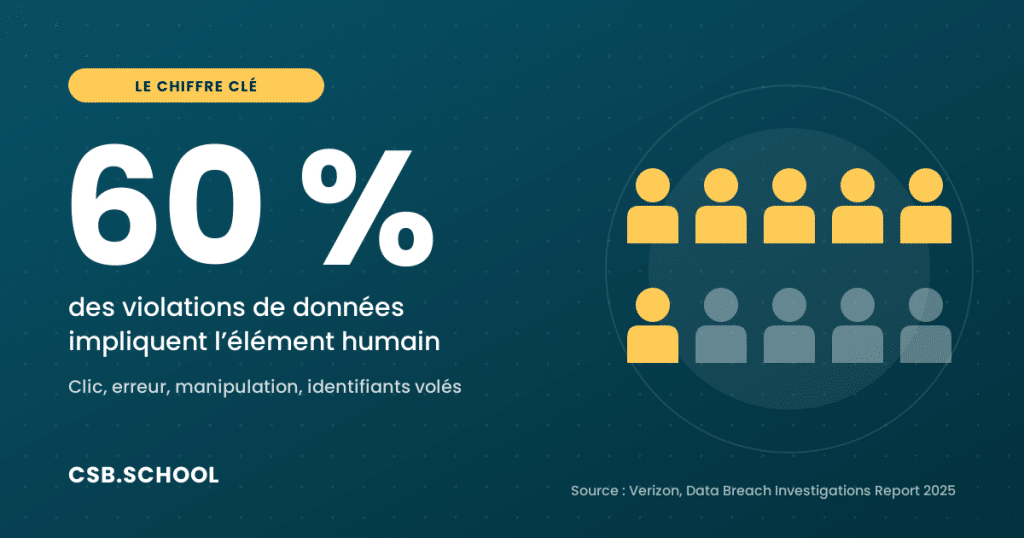
Ce chiffre éclaire aussi un autre résultat du rapport : 60 % des violations de données impliquent l’élément humain, et l’utilisation d’identifiants volés en est la première forme.
Comment se protéger ?
Côté utilisateurs :
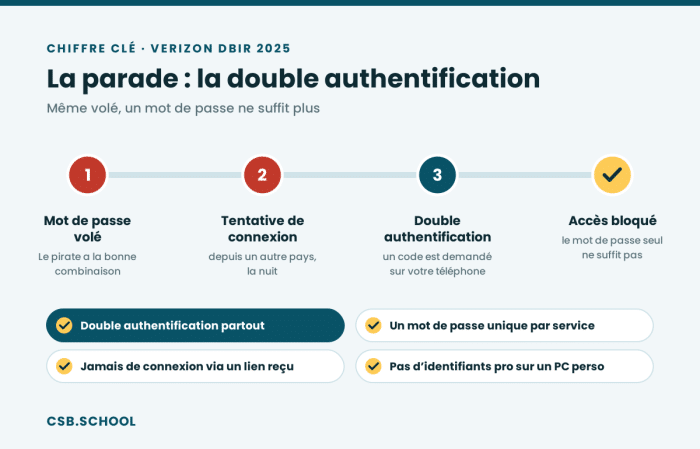
- Activer la double authentification partout où c’est possible : même volé, un mot de passe ne suffit plus.
- Un mot de passe unique par service, long et robuste, idéalement géré par un gestionnaire de mots de passe.
- Ne jamais se connecter via un lien reçu par e-mail ou SMS : on tape soi-même l’adresse du site.
- Séparer usages perso et pro : pas d’identifiants professionnels sur un ordinateur personnel.
Côté entreprises :
- généraliser l’authentification multifacteur, voire passer aux clés d’accès (passkeys) résistantes à l’hameçonnage ;
- surveiller les fuites d’identifiants de l’organisation sur le dark web ;
- détecter les connexions inhabituelles (pays, horaire, appareil) ;
- adopter une approche Zero Trust, où chaque accès est vérifié, plutôt que de faire confiance à un simple mot de passe.
L’identité, nouveau périmètre de la cybersécurité
Quand les pirates se connectent au lieu de forcer l’entrée, la sécurité se joue sur la gestion des identités et des accès. Détecter une connexion suspecte, déployer l’authentification forte, sensibiliser les équipes : autant de missions au cœur des métiers de la cybersécurité, de l’analyste SOC à l’ingénieur sécurité, auxquels forme CSB.SCHOOL.
Continuez votre lecture
Zero Trust : définition, principes et limites | CSB.SCHOOL
Facteur humain : 60 % des violations de données