

Pentester
Le pentester, ou testeur d’intrusion, simule des cyberattaques sur les systèmes d’une organisation, avec son autorisation, pour trouver les failles avant de vrais attaquants. Il les exploite pour en mesurer l’impact, puis remet un rapport qui aide les équipes techniques à les corriger.
- Qu’est-ce qu’un pentester ?
- Le métier de pentester en vidéo
- Les missions du pentester
- Une journée type de pentester
- Les compétences clés
- Quelle formation pour devenir pentester ?
- Devenir pentester en alternance
- Les certifications utiles
- Quel est le salaire d’un pentester ?
- Évolution de carrière
- Pentester ou auditeur de sécurité technique : quelles différences ?
- Questions fréquentes
- Sources
- Niveau d’étudesBac+3 à Bac+5
- Salaire débutant3 300 € brut / mois
- Salaire confirmé5 000 € brut / mois
- EmployabilitéTrès bonne
- MobilitéBonne
- Code ROMEM1866
Fiche mise à jour en novembre 2026.
Qu’est-ce qu’un pentester ?
Un pentester, ou testeur d’intrusion, est un spécialiste en cybersécurité qui évalue la sécurité d’un système d’information en simulant des attaques, avec l’autorisation de son responsable. Il cherche les failles des réseaux, des applications et des infrastructures, les exploite pour mesurer leur impact réel, puis explique comment les corriger.
Le mot vient de l’anglais « penetration test », abrégé en pentest. On parle aussi de hacker éthique. L’ANSSI décrit le test d’intrusion comme une évaluation du niveau de sécurité d’un système d’information « en identifiant, et le cas échéant en exploitant, des vulnérabilités ». C’est cette exploitation qui le distingue d’un simple scan. Le pentester travaille dans un cabinet spécialisé, une ESN, une équipe de sécurité interne ou à son compte.
En résumé : le pentester attaque un système d’information avec l’accord de son responsable, pour révéler ses failles et aider à les corriger avant qu’un attaquant ne les exploite.
Le métier de pentester en vidéo
Les missions du pentester
Cadrer le test avec le client
Il fixe avec lui le périmètre, les dates, les objectifs et le mode de test : boîte noire (presque aucune information au départ), boîte grise (quelques informations et les droits d’un utilisateur) ou boîte blanche (architecture, code source, configurations). Rien ne commence sans autorisation écrite.
Rechercher les vulnérabilités
Il collecte les informations accessibles sur la cible, scanne les réseaux et les applications, puis écarte les faux positifs.
Exploiter les failles pour mesurer leur impact
Il tente d’accéder à des données, d’élever ses privilèges ou de rebondir vers d’autres systèmes, et il note chaque preuve. Toute action qui pourrait rendre un système instable demande l’accord préalable du client.
Rédiger le rapport et accompagner la correction
Il classe les failles par niveau de risque, explique comment les reproduire et propose des corrections. Il présente ses résultats aux équipes techniques et peut revenir vérifier, lors d’un audit de contrôle, que les failles ont été corrigées.
Assurer une veille technique
Il suit les nouvelles vulnérabilités et techniques d’attaque, teste des outils et écrit ses propres scripts.
Une journée type de pentester
- Le matinIl fait le point avec le client sur le périmètre autorisé et les règles de la mission, puis lance la reconnaissance et les scans de vulnérabilités sur les applications ou les réseaux à tester.
- En fin de matinéeIl analyse les résultats des scans, écarte les faux positifs et cible les failles les plus prometteuses, en s’appuyant sur des outils comme Nessus, Burp Suite ou Wireshark.
- L’après-midiIl tente d’exploiter les failles retenues, par exemple avec Metasploit, pour mesurer leur impact réel : accès à des données, élévation de privilèges ou rebond vers d’autres systèmes, en notant chaque preuve.
- En fin de journéeIl rédige les constats du jour dans le rapport, avec le niveau de risque et les recommandations de correction, puis consacre du temps à la veille sur les nouvelles vulnérabilités et techniques d’attaque.
En fin de mission, le rythme change : il finalise le rapport et présente ses résultats aux équipes techniques du client pour les aider à corriger les failles découvertes.
Les compétences clés
Compétences techniques
- Réseaux et protocoles : TCP/IP, HTTP, DNS.
- Systèmes Linux et Windows, Active Directory.
- Sécurité des applications web et mobiles.
- Outils de test : Metasploit, Burp Suite, Nessus, Wireshark.
- Scripts en Python, Bash ou PowerShell pour automatiser les tests.
- Évaluation du risque et rédaction de rapports.
Qualités personnelles
- Curiosité : chercher sans cesse de nouvelles failles.
- Créativité : raisonner comme un attaquant.
- Rigueur : respecter le périmètre et documenter chaque action.
- Sens de l’éthique : garder confidentielles les failles et les données découvertes.
- Clarté : expliquer un problème technique simplement.
Quelle formation pour devenir pentester ?
France Travail indique un niveau Bac+3 à Bac+5 en programmation, systèmes et réseaux, avec une spécialisation en sécurité informatique. Selon l’Observatoire des métiers de l’ANSSI, 40 % des offres d’emploi en cybersécurité demandent un Bac+5. Les filières courantes sont la licence professionnelle en administration et sécurité des systèmes et des réseaux, le BUT informatique suivi d’une spécialisation et les écoles d’ingénieurs ou de cybersécurité.
- Bac+3 : notre formation Spécialiste en cybersécurité (titre RNCP42503), en 1 an, en alternance ou en formation initiale. Son premier bloc de compétences porte sur la conduite de tests d’intrusion éthiques.
- Bac+5 : notre formation Responsable cybersécurité, en 2 ans et en alternance, qui cite le pentester parmi ses métiers visés.
- Format hybride : notre formation Expert en cybersécurité des organisations et des infrastructures critiques, qui inclut la conduite d’une évaluation offensive de la sécurité.
Encore au lycée ? Découvrez quel bac choisir pour travailler dans la cybersécurité.
Devenir pentester en alternance
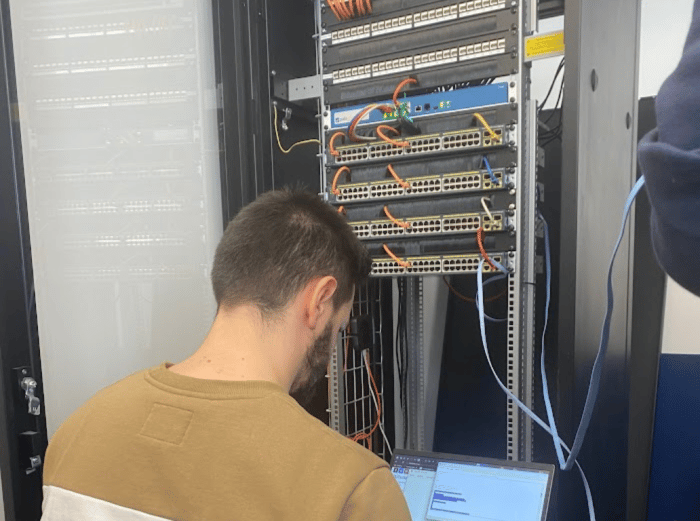
L’alternance permet d’apprendre les techniques d’attaque à l’école et de les appliquer sur de vraies missions, encadré par des pentesters expérimentés. À CSB.SCHOOL, la formation Spécialiste en cybersécurité alterne 2 semaines à l’école et 4 semaines en entreprise.
Les missions confiées à un alternant
- Reconnaissance et scans de vulnérabilités, sur un périmètre autorisé.
- Tri des résultats et élimination des faux positifs.
- Participation à des tests d’intrusion, sous la supervision d’un pentester confirmé.
- Rédaction de parties de rapports, scripts d’automatisation et veille.
Quelle rémunération en alternance ?
En contrat d’apprentissage, le salaire minimum est fixé en pourcentage du SMIC, selon l’âge et l’année de contrat :
| Âge de l’apprenti | 1re année | 2e année |
|---|---|---|
| 18 à 20 ans | 43 % du SMIC | 51 % du SMIC |
| 21 à 25 ans | 53 % du SMIC | 61 % du SMIC |
| 26 ans et plus | 100 % du SMIC | 100 % du SMIC |
L’entreprise peut prévoir davantage, et le minimum prévu par la convention collective s’applique s’il est plus favorable. Le détail est sur service-public.fr. Pour trouver votre entreprise, consultez nos conseils pour trouver son alternance en cybersécurité.
Les certifications utiles
- CEH (Certified Ethical Hacker) : les techniques de hacking éthique. EC-Council recommande 2 ans d’expérience en sécurité informatique.
- OSCP (OffSec) : une certification pratique citée par France Travail pour le test d’intrusion, avec 23 h 45 d’épreuve sur machines et 24 heures pour remettre le rapport.
- eJPT (INE Security) : une certification pratique de premier niveau, sans prérequis formel.
- GPEN (GIAC) : une épreuve surveillée de 3 heures sur la conduite d’un test d’intrusion.
- CISSP : plus tard, pour évoluer vers le pilotage. Elle demande 5 ans d’expérience professionnelle.
Les formations de CSB.SCHOOL, du Bac+3 au Bac+5, intègrent la préparation et le passage des certifications CEH, EBIOS RM, ISO 27001 et CISSP ; l’OSCP, l’eJPT et le GPEN n’en font pas partie et se préparent à part. Consultez aussi notre guide des certifications en cybersécurité.
Quel est le salaire d’un pentester ?
En début de carrière, un pentester gagne environ 3 300 € brut par mois, et autour de 5 000 € brut par mois une fois confirmé. Ces repères sont arrondis à partir de sources qui divergent selon leur méthode et leur zone géographique :
| Source | Débutant | Confirmé | Expérimenté |
|---|---|---|---|
| Licorne Society | 40 000 à 50 000 € | 55 000 à 70 000 € | 75 000 à 95 000 € |
| Michael Page, Île-de-France | 45 000 € (bas) | 59 000 € (moyen) | 80 000 € (haut) |
| Randstad Professional, France | 35 000 € (minimum) | 50 000 € (médiane) | 80 000 € (maximum) |
Salaires bruts annuels. Licorne Society : fiche de juillet 2026, méthode non précisée. Michael Page : Étude de rémunérations 2027, poste Auditeur sécurité IT, fixe hors variable. Randstad Professional : baromètre 2025-2026, postes pourvus par le cabinet, avec une médiane de 52 500 € en Île-de-France et de 46 830 € ailleurs. Pour ces deux dernières sources, les colonnes indiquent des niveaux de salaire, pas des années d’expérience. Comparez avec les autres métiers dans notre guide des salaires en cybersécurité en 2026.
Évolution de carrière
Avec l’expérience, le pentester peut devenir responsable d’une équipe offensive ou évoluer vers :
- Red Teamer
- Consultant en cybersécurité
- Architecte sécurité
- RSSI (responsable de la sécurité des systèmes d’information)
- Formateur en cybersécurité
La demande reste forte : selon l’Observatoire des métiers de l’ANSSI, les offres d’emploi en cybersécurité ont augmenté de 49 % entre 2019 et 2024. France Travail classe le pentester parmi les métiers d’avenir et juge élevée la difficulté de recrutement.
Pentester ou auditeur de sécurité technique : quelles différences ?
Les deux métiers évaluent la sécurité technique d’un système, mais avec une approche différente :
| Pentester | Auditeur de sécurité technique | |
|---|---|---|
| Rôle | Simuler des attaques pour exploiter les failles | Évaluer la sécurité globale des infrastructures et proposer des solutions |
| Au quotidien | Tests d’intrusion, exploitation des failles, preuves d’impact | Audits des réseaux, serveurs et applications, rapports, recommandations |
| Outils | Metasploit, Burp Suite, Wireshark, Nessus | Tests d’intrusion, scanners de vulnérabilités, référentiels de sécurité |
| Profil | Curiosité, créativité, raisonnement d’attaquant | Vision d’ensemble, rigueur, sens du conseil |
Questions fréquentes
Le pentest est-il légal ?
Oui, s’il est autorisé par le responsable du système testé. Sans cet accord, le Code pénal punit l’accès ou le maintien frauduleux dans un système de 3 ans d’emprisonnement et 100 000 € d’amende (article 323-1), et l’entrave à son fonctionnement ou la manipulation frauduleuse de ses données de 5 ans et 150 000 € (articles 323-2 et 323-3). L’article 323-3-1 vise aussi la détention d’outils d’attaque « sans motif légitime, notamment de recherche ou de sécurité informatique ». En pratique, cette autorisation est donnée par écrit avant le début des tests.
Quelle différence entre un pentester et un red teamer ?
Le pentester teste un périmètre défini, avec l’accord des équipes techniques, lors de missions plus courtes dont le calendrier est fixé à l’avance. Le red teamer simule une attaque réelle sans prévenir les équipes de défense, lors d’opérations longues et discrètes, pour évaluer aussi leur capacité de détection et de réaction. Les deux interviennent à la demande de l’organisation testée.
Peut-on se reconvertir pour devenir pentester ?
Oui, surtout depuis un poste technique comme administrateur systèmes et réseaux ou développeur. Il faut ensuite se former au test d’intrusion et prouver ses compétences par la pratique. La formation Spécialiste en cybersécurité de CSB.SCHOOL est accessible après un Bac+2 en informatique ou avec une expérience équivalente.
Quel est le code ROME du métier ?
Dans le référentiel des métiers de France Travail, le pentester correspond à la fiche M1866 « Pentesteur / Pentesteuse », qui inclut l’appellation « Expert / Experte en tests d’intrusion – sécurité des systèmes d’information ».
Quelles formations propose CSB.SCHOOL pour ce métier ?
La formation Spécialiste en cybersécurité (Bac+3) ouvre directement sur ce métier, en alternance ou en formation initiale, et intègre la certification CEH. La formation Responsable cybersécurité (Bac+5) permet ensuite d’évoluer vers des fonctions à responsabilité. CSB.SCHOOL ne prépare pas à l’OSCP.
Sources
- France Travail, fiche métier M1866 « Pentesteur / Pentesteuse ».
- Légifrance, Code pénal, articles 323-1 à 323-8.
- ANSSI, Observatoire des métiers de la cybersécurité (2025).
- Service-public.fr, rémunération de l’apprenti.
- Licorne Society, fiche métier Pentester (juillet 2026).
- Michael Page, grille de salaires Auditeur sécurité IT, Étude de rémunérations 2027.
- Randstad Professional, baromètre des salaires cadres 2025-2026.
- Certifications : EC-Council (CEH), OffSec (OSCP), INE Security (eJPT), GIAC (GPEN), ISC2 (CISSP).

Descriptif du métier dans le répertoire ANSSI
L’auditeur de sécurité technique réalise des évaluations techniques de la sécurité d’environnements informatiques. Il identifie les vulnérabilités et propose des actions de remédiation. Il peut réaliser différents types d’audits en fonction de son périmètre d’activité (tests d’intrusion, audit de code, revue de configuration, etc.).
En savoir plusComment accéder au métier de Pentester ?
Pour devenir pentester, il faut un bon niveau en informatique, en réseaux et en sécurité. Le métier est accessible du Bac+3 au Bac+5, avec une spécialisation en cybersécurité.
Bac+3 cybersécurité – Spécialiste cybersécurité
Le parcours parfait pour les métiers techniques de la cybersécurité. Des passerelles existent pour les personnes ayant déjà validé des formations liées au monde de la cyber - BTS Informatique, IUT Informatique... - ou jugées à tort “éloignées” du monde de la cyber - Licence de droit, IAE….
Bac+5 cybersécurité – Responsable cybersécurité
Ce parcours est adapté aux métiers à responsabilité et à des besoins très spécifiques de la cybersécurité. Il vous permettra d’approfondir et d’affiner vos connaissances et compétences pour piloter la cybersécurité d’une organisation.
Le guide complet des métiers
Notre école forme aux 25 métiers de la cybersécurité, des métiers techniques aux métiers d'encadrement, des opérations informatiques à la sécurité des systèmes industriels. Voici la liste des emplois pour lesquels vous serez formé en participant à l'un de nos programmes de formation.
Accéder au guide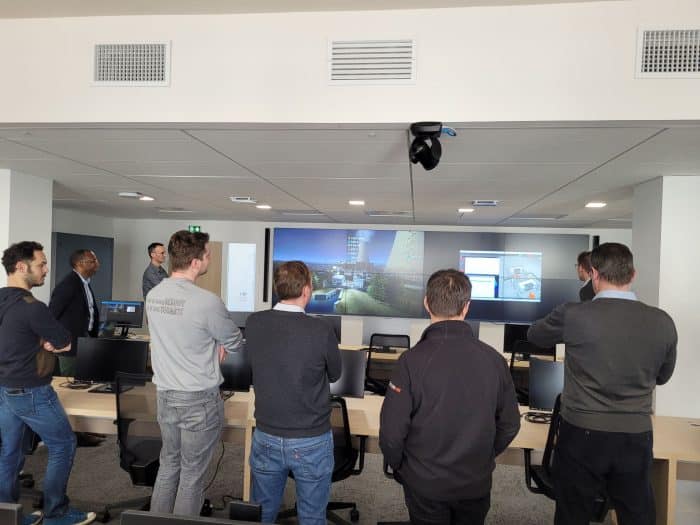
Les métiers du même thème
Vous êtes intéressés par la thématique de ce poste, mais souhaitez voir quels sont les autres métiers disponibles ?
Découvir plus de métiers