RGPD : définition, principes et enjeux
Sommaire
- 1. RGPD : définition, principes et obligations à connaître en 2026
- 1.1. RGPD : définition
- 1.2. Qu’est-ce qu’une donnée personnelle ?
- 1.3. À qui s’applique le RGPD ?
- 2. Les 7 grands principes du RGPD
- 2.1. Les droits des personnes
- 3. Les obligations des entreprises
- 4. Quelles sanctions en cas de non-respect du RGPD ?
- 5. RGPD et cybersécurité : deux disciplines indissociables
- 6. Le RGPD va-t-il évoluer ?
- 7. FAQ sur le RGPD
RGPD : définition, principes et obligations à connaître en 2026
Le RGPD, ou Règlement général sur la protection des données, encadre depuis 2018 la manière dont les organisations collectent et utilisent nos données personnelles. Définition, grands principes, droits des personnes, obligations et sanctions : on vous explique l’essentiel, et pourquoi le RGPD est indissociable de la cybersécurité.
RGPD : définition
Le RGPD (Règlement général sur la protection des données) est le texte européen qui fixe les règles de collecte, d’utilisation et de conservation des données personnelles. Officiellement, il s’agit du règlement (UE) 2016/679, adopté le 27 avril 2016 et applicable depuis le 25 mai 2018 dans toute l’Union européenne.
En anglais, on parle de GDPR (General Data Protection Regulation). En France, il complète la loi Informatique et Libertés de 1978, et son application est contrôlée par la CNIL.
Qu’est-ce qu’une donnée personnelle ?
Une donnée personnelle est toute information qui permet d’identifier une personne physique, directement ou indirectement. Cela va bien au-delà du nom et du prénom :
- une adresse e-mail, un numéro de téléphone ou une adresse postale ;
- une adresse IP, un identifiant de connexion ou un cookie ;
- une photo, une voix, une donnée de géolocalisation ;
- un numéro de sécurité sociale ou un numéro de client.
Certaines données sont dites « sensibles » (santé, opinions politiques, convictions religieuses, données biométriques…). Leur traitement est en principe interdit, sauf exceptions prévues par l’article 9 du RGPD.
À qui s’applique le RGPD ?
Le RGPD s’applique à toute organisation qui traite des données personnelles : entreprises, associations, administrations, établissements scolaires. La taille ne change rien : une TPE est concernée au même titre qu’un grand groupe.
Il vise aussi les organisations situées hors de l’Union européenne dès lors qu’elles ciblent des personnes résidant dans l’UE. C’est ce qui en fait une référence mondiale.
Les 7 grands principes du RGPD
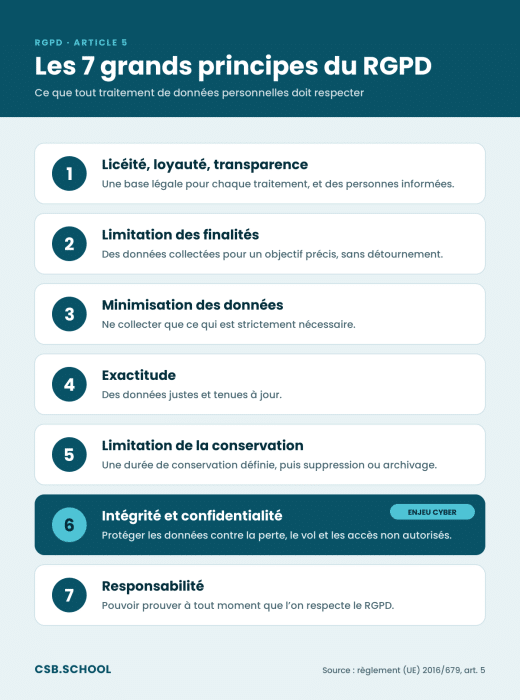
L’article 5 du RGPD pose les principes que tout traitement de données doit respecter :
Les droits des personnes
Le RGPD donne à chacun un vrai pouvoir sur ses données. Toute personne peut exercer :
- le droit d’accès : savoir quelles données sont détenues sur elle ;
- le droit de rectification : corriger des informations inexactes ;
- le droit à l’effacement (ou « droit à l’oubli ») ;
- le droit d’opposition et le droit à la limitation du traitement ;
- le droit à la portabilité : récupérer ses données pour les transférer ailleurs ;
- le droit de ne pas faire l’objet d’une décision entièrement automatisée.
L’organisation doit en principe répondre dans un délai d’un mois.
Les obligations des entreprises
Être conforme au RGPD passe par plusieurs chantiers concrets :
- tenir un registre des activités de traitement, qui recense les données traitées, leurs finalités et leurs durées de conservation ;
- désigner un DPO (délégué à la protection des données) lorsque c’est obligatoire, notamment pour les organismes publics ;
- réaliser une analyse d’impact (AIPD) pour les traitements à risque élevé ;
- appliquer la protection des données dès la conception (privacy by design) et par défaut ;
- encadrer contractuellement les sous-traitants (hébergeur, prestataire cloud, éditeur de logiciel…) ;
- notifier à la CNIL toute violation de données dans les 72 heures, et prévenir les personnes concernées si le risque est élevé.
Quelles sanctions en cas de non-respect du RGPD ?
Les amendes peuvent atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu. La CNIL peut aussi adresser des mises en demeure, des rappels à l’ordre ou des injonctions sous astreinte.
Ces sanctions ne sont pas théoriques. En 2025, la CNIL a prononcé 83 sanctions pour un total de près de 487 millions d’euros d’amendes, dont deux amendes de 325 et 150 millions d’euros liées aux cookies. Elle a aussi adressé 143 mises en demeure. Les petites structures ne sont pas épargnées : la procédure simplifiée permet des amendes jusqu’à 20 000 euros par manquement.
RGPD et cybersécurité : deux disciplines indissociables
Le RGPD impose de protéger les données personnelles par des « mesures techniques et organisationnelles appropriées » (article 32). Autrement dit, sans cybersécurité, pas de conformité.
Concrètement, cela passe par le chiffrement, la gestion des accès, les sauvegardes, la détection des incidents ou encore la sensibilisation des collaborateurs. La sécurité des données figure d’ailleurs parmi les principaux motifs de sanction de la CNIL en 2025.
Une cyberattaque comme un rançongiciel ou une fuite de base clients est presque toujours aussi une violation de données au sens du RGPD. Les équipes cyber sont donc en première ligne pour la prévenir, la détecter et la documenter.
C’est pourquoi les entreprises recherchent des profils capables de faire le lien entre technique et conformité : analystes SOC, spécialistes en cybersécurité, chargés de gouvernance, risques et conformité (GRC). Chez CSB.SCHOOL, ces enjeux sont au cœur de nos formations, du parcours Spécialiste cybersécurité à la formation Chargé de GRC.
Le RGPD va-t-il évoluer ?
Oui, potentiellement. Le 19 novembre 2025, la Commission européenne a présenté un paquet de simplification appelé « Omnibus numérique ». Il propose notamment de préciser la définition des données personnelles, d’intégrer les règles sur les cookies au RGPD et de créer un point unique de signalement des incidents.
Ce volet RGPD est encore en négociation entre le Parlement européen et le Conseil, et les autorités de protection des données ont exprimé de fortes réserves. D’ici là, les règles actuelles restent pleinement en vigueur.
FAQ sur le RGPD
Que veut dire RGPD ? RGPD signifie Règlement général sur la protection des données. Son équivalent anglais est GDPR.
Depuis quand le RGPD s’applique-t-il ? Depuis le 25 mai 2018, dans tous les pays de l’Union européenne.
Qui contrôle le respect du RGPD en France ? La CNIL (Commission nationale de l’informatique et des libertés).
Une petite entreprise doit-elle respecter le RGPD ? Oui. Toute organisation qui traite des données personnelles est concernée, quelle que soit sa taille.
Quel est le lien entre RGPD et cybersécurité ? Le RGPD oblige à sécuriser les données personnelles. La cybersécurité fournit les moyens techniques et organisationnels pour y parvenir.
Le RGPD n’est pas qu’une contrainte juridique : c’est un cadre de confiance entre les organisations et les personnes dont elles gèrent les données. Le respecter exige des compétences à la fois juridiques, organisationnelles et techniques.
Vous souhaitez faire de la protection des données votre métier ? Découvrez les formations de CSB.SCHOOL et venez nous rencontrer lors de nos prochaines journées portes ouvertes.
Continuez votre lecture
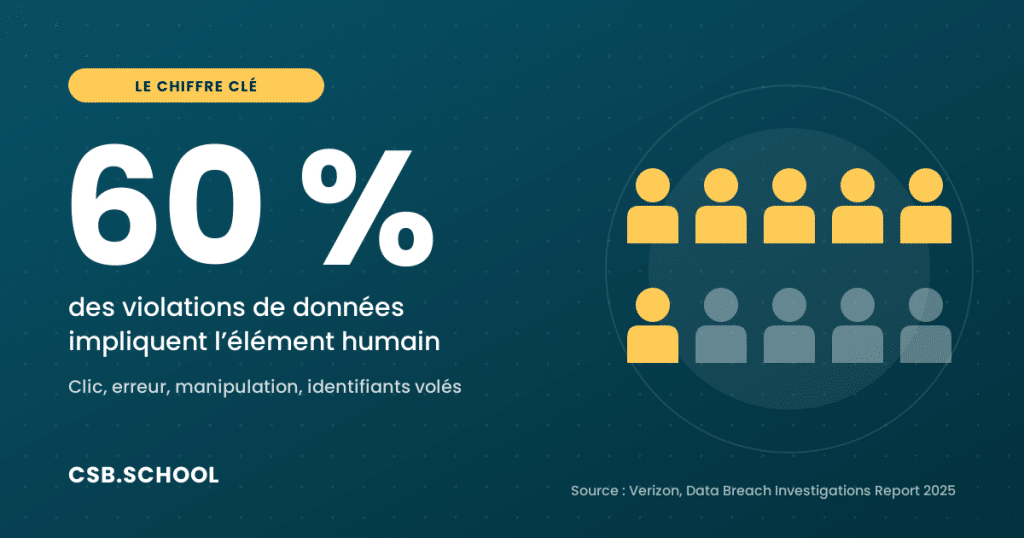
Facteur humain : 60 % des violations de données
Journée d'intégration le 30 octobre : save the date !