Facteur humain : 60 % des violations de données
Sommaire
60 % des violations impliquent l’élément humain : ce que révèle le rapport Verizon 2025
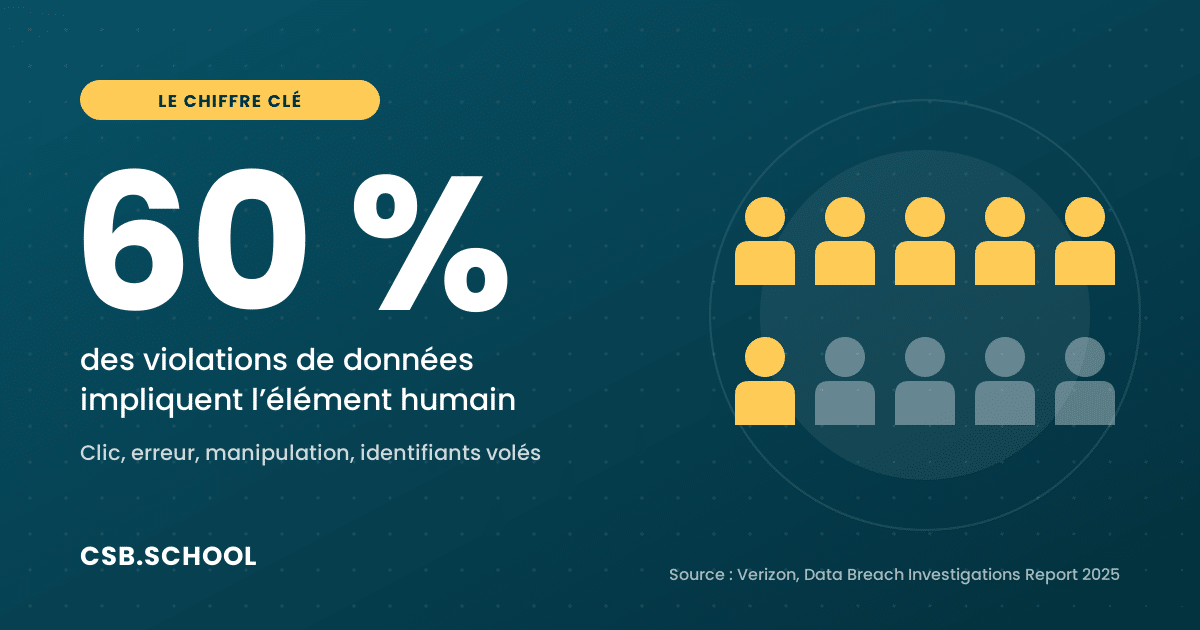
Un clic sur un lien piégé, un fichier envoyé au mauvais destinataire, un mot de passe réutilisé… Selon le rapport Verizon Data Breach Investigations Report (DBIR) 2025, environ 60 % des violations de données impliquent « l’élément humain ». Autrement dit, derrière la majorité des cyberattaques réussies, il y a une action, ou une erreur, d’une personne.
D’où vient ce chiffre ?
Publié chaque année par l’opérateur américain Verizon, le DBIR est l’une des études de référence sur les violations de données dans le monde. L’édition 2025 s’appuie sur l’analyse de plus de 22 000 incidents de sécurité, dont plus de 12 000 violations de données confirmées, dans 139 pays, entre novembre 2023 et octobre 2024.
Le chiffre de 60 % est stable par rapport à l’année précédente : malgré les progrès techniques, le facteur humain reste au cœur des attaques.
« L’élément humain », c’est quoi exactement ?
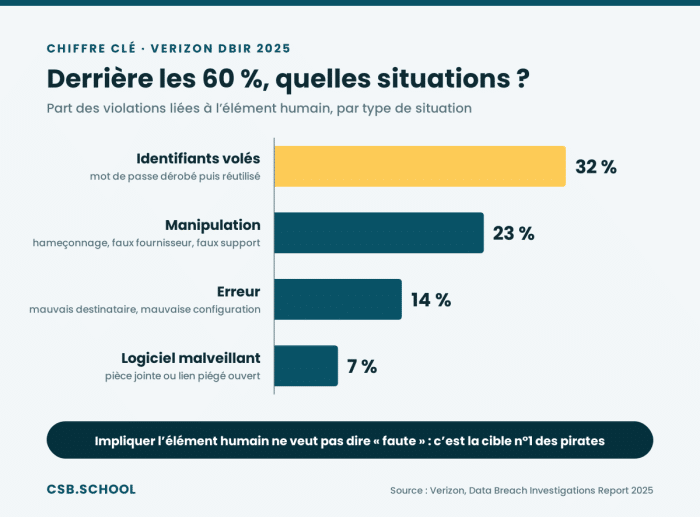
Attention aux raccourcis : impliquer l’élément humain ne veut pas dire que les salariés sont « coupables ». Verizon regroupe sous ce terme toutes les situations où une personne intervient dans l’attaque, volontairement ou non. Parmi les violations concernées :
| Situation | Part des violations liées à l’élément humain |
|---|---|
| Utilisation d’identifiants volés | 32 % |
| Manipulation (ingénierie sociale) | 23 % |
| Erreur (envoi, configuration…) | 14 % |
| Interaction avec un logiciel malveillant | 7 % |
Concrètement, cela recouvre :
- le clic sur un lien ou une pièce jointe piégés, souvent lors d’une campagne d’hameçonnage ;
- la manipulation : un faux fournisseur, un faux directeur ou un faux support informatique qui obtient une information ou un virement ;
- l’erreur : un e-mail envoyé au mauvais destinataire, une base de données mal configurée et exposée sur Internet ;
- les identifiants volés : un mot de passe récupéré sur un faux site, parfois à l’adresse presque identique à la vraie grâce au typosquatting, puis réutilisé par les pirates.
Pourquoi les pirates ciblent-ils les humains ?
Parce que c’est souvent plus simple et plus rapide que de contourner un pare-feu. Pourquoi forcer une porte blindée quand on peut demander poliment la clé ? Les attaquants jouent sur des ressorts bien connus : l’urgence (« votre compte sera suspendu »), l’autorité (« c’est la direction qui demande »), la curiosité ou la peur.
Et les outils d’intelligence artificielle les y aident : selon Verizon, la part de texte généré par IA dans les e-mails malveillants a doublé en deux ans. Les messages piégés sont mieux écrits, sans fautes, et donc plus crédibles.
Le facteur humain n’explique pas tout
Le rapport 2025 montre aussi d’autres tendances fortes :
- les rançongiciels sont présents dans 44 % des violations, et dans près de 9 violations sur 10 touchant les petites et moyennes entreprises ;
- la part des violations impliquant un tiers (fournisseur, prestataire, partenaire) a doublé, passant de 15 % à 30 % ;
- l’exploitation de failles sur les équipements en bordure de réseau, comme les VPN, a fortement progressé.
Une bonne nouvelle toutefois : 64 % des victimes de rançongiciels ont refusé de payer la rançon.
La sensibilisation, ça marche
C’est l’un des enseignements les plus encourageants du rapport. Les salariés récemment formés signalent environ quatre fois plus les tentatives d’hameçonnage que les autres (21 % contre 5 %). Or un signalement rapide permet aux équipes de sécurité de bloquer une campagne avant qu’elle ne fasse des dégâts.
Une violation de données coûte en moyenne 4,44 millions de dollars dans le monde, selon IBM : chaque clic évité compte.
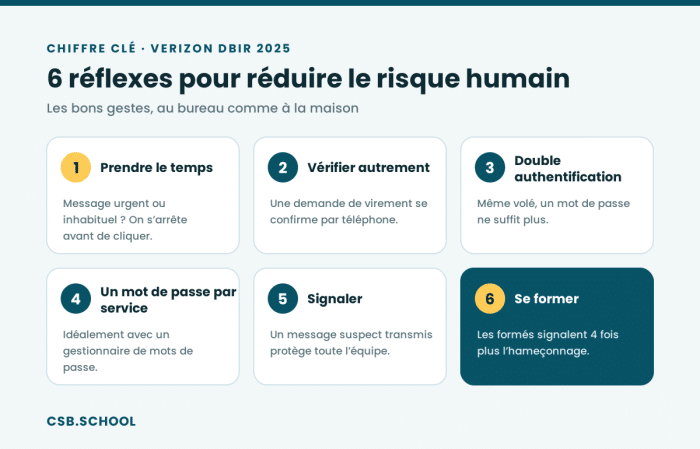
6 réflexes pour réduire le risque humain
- Prendre le temps : face à un message urgent ou inhabituel, on s’arrête avant de cliquer.
- Vérifier par un autre canal : une demande de virement ou de changement de RIB se confirme par téléphone, au numéro habituel.
- Activer la double authentification : même volé, un mot de passe ne suffit plus.
- Utiliser un mot de passe unique par service, idéalement avec un gestionnaire de mots de passe.
- Signaler plutôt que supprimer : un message suspect transmis au service informatique protège toute l’organisation.
- Se former régulièrement : les techniques des pirates évoluent, les réflexes aussi.
L’humain, aussi la meilleure défense
Si l’humain est la cible n°1 des attaquants, il est aussi le premier rempart. Former, sensibiliser, détecter les comportements suspects, réagir vite : ce sont des missions au cœur des métiers de la cybersécurité, de l’analyste SOC au consultant GRC. Des profils que forme CSB.SCHOOL, école de cybersécurité à Lyon.
Continuez votre lecture
Journée d'intégration le 30 octobre : save the date !
VPN : définition, fonctionnement et limites