Patch : définition et enjeux
Sommaire
Patch : qu’est-ce qu’un correctif de sécurité et pourquoi l’installer sans attendre ?
« Une mise à jour est disponible » : ce message que l’on repousse si souvent cache l’un des gestes les plus importants en cybersécurité. Un patch corrige une faille avant qu’un attaquant ne l’exploite. Définition, types de correctifs et bonnes pratiques : on vous explique tout.
Patch : définition
Un patch (ou correctif en français) est une modification apportée à un logiciel, un système d’exploitation ou un équipement pour en corriger un défaut. Le mot vient de l’anglais patch, qui désigne une pièce que l’on coud pour boucher un trou.
En cybersécurité, on parle de patch de sécurité lorsque le correctif vient combler une vulnérabilité : une faille qui pourrait permettre à un attaquant de s’introduire dans un système, de voler des données ou de prendre le contrôle d’une machine.
Les différents types de patchs
Tous les correctifs n’ont pas le même objectif :
- le patch de sécurité : il corrige une vulnérabilité. C’est le plus urgent ;
- le correctif de bug : il répare un dysfonctionnement (plantage, erreur d’affichage…) ;
- la mise à jour fonctionnelle : elle ajoute ou améliore des fonctionnalités ;
- le correctif d’urgence (ou hotfix) : il est publié en dehors du calendrier habituel, quand une faille grave est déjà exploitée.
Certains éditeurs publient leurs correctifs à date fixe. Microsoft, par exemple, déploie les siens chaque deuxième mardi du mois : c’est le fameux Patch Tuesday.
Pourquoi installer les patchs sans attendre ?
Chaque année, des dizaines de milliers de nouvelles failles sont recensées dans le monde. En 2025, plus de 48 000 vulnérabilités ont été publiées dans le référentiel international CVE, soit environ 130 par jour et une hausse de plus de 20 % en un an.
Or, quand un éditeur publie un correctif, il révèle aussi l’existence de la faille. Les attaquants analysent alors les patchs pour développer rapidement des attaques visant les systèmes qui ne sont pas encore à jour. Commence alors une course contre la montre.
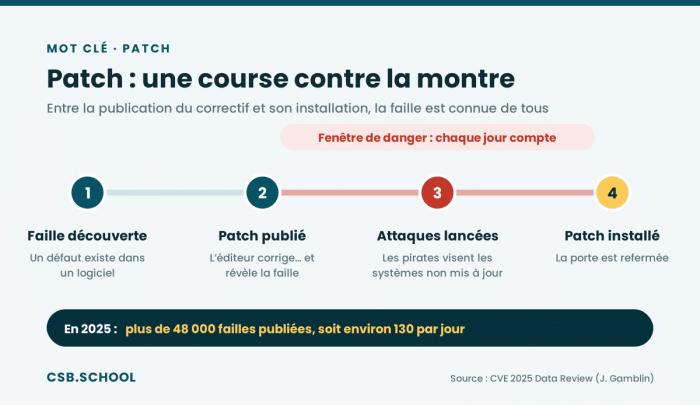
L’exemple le plus célèbre reste WannaCry, en mai 2017. Ce rançongiciel a paralysé des centaines de milliers d’ordinateurs dans le monde, dont des hôpitaux. Pourtant, Microsoft avait publié le correctif de la faille exploitée environ deux mois plus tôt. Les machines touchées n’avaient tout simplement pas été mises à jour.
En France, l’ANSSI souligne dans son Panorama de la cybermenace 2025 que les équipements exposés sur Internet (pare-feu, VPN, passerelles) restent une cible privilégiée, justement à cause de vulnérabilités non corrigées. Les groupes les plus organisés, comme les APT, en font une porte d’entrée de choix.
La gestion des correctifs en entreprise
Dans une organisation, installer les patchs ne se fait pas d’un clic. Il faut parfois mettre à jour des milliers de postes, de serveurs et d’équipements, sans interrompre l’activité. C’est le rôle de la gestion des correctifs (patch management), qui suit généralement plusieurs étapes :
- Inventorier les logiciels et équipements utilisés.
- Surveiller les failles et les correctifs publiés.
- Prioriser selon la gravité de la faille et l’exposition du système.
- Tester le correctif pour vérifier qu’il ne casse rien.
- Déployer puis vérifier que tout est bien à jour.
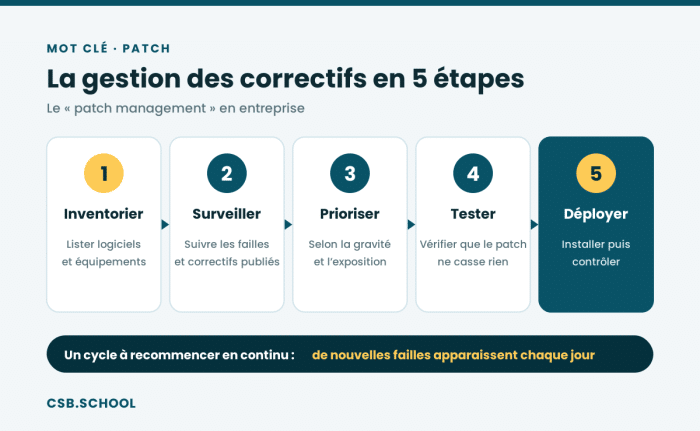
La difficulté est de trouver le bon équilibre : aller vite pour ne pas laisser de porte ouverte, sans déstabiliser les systèmes en production. Les tests d’intrusion permettent ensuite de vérifier qu’aucune faille connue n’a été oubliée.
Les bons réflexes au quotidien
Pas besoin d’être un professionnel pour bien se protéger :
- activer les mises à jour automatiques sur son ordinateur, son téléphone et ses applications ;
- ne pas repousser indéfiniment le redémarrage demandé après une mise à jour ;
- penser aux objets connectés (box, caméras, montres), souvent oubliés ;
- télécharger les mises à jour uniquement depuis les sources officielles, jamais via un lien reçu par e-mail ;
- remplacer les appareils qui ne reçoivent plus de correctifs, car leurs failles ne seront plus jamais corrigées.
Patch et métiers de la cybersécurité
Surveiller les vulnérabilités, prioriser et déployer les correctifs : c’est le quotidien de nombreux professionnels, du technicien qui administre les postes à l’administrateur sécurité, en passant par les analystes qui suivent la menace.
Ces compétences sont au cœur des métiers de la cybersécurité, et de formations comme celle de Technicien Sécurité Réseau proposée par CSB.SCHOOL.
FAQ
Qu’est-ce qu’un patch en informatique ? C’est un correctif qui modifie un logiciel ou un système pour en réparer un défaut, souvent une faille de sécurité.
Quelle différence entre un patch et une mise à jour ? Une mise à jour peut ajouter des fonctionnalités. Un patch vise à corriger un problème précis, comme une vulnérabilité.
Qu’est-ce que le Patch Tuesday ? Le deuxième mardi de chaque mois, jour où Microsoft publie ses correctifs de sécurité.
Pourquoi faut-il installer les patchs rapidement ? Parce que la publication d’un correctif révèle la faille, et que les attaquants ciblent alors les systèmes qui ne sont pas encore à jour.
Continuez votre lecture
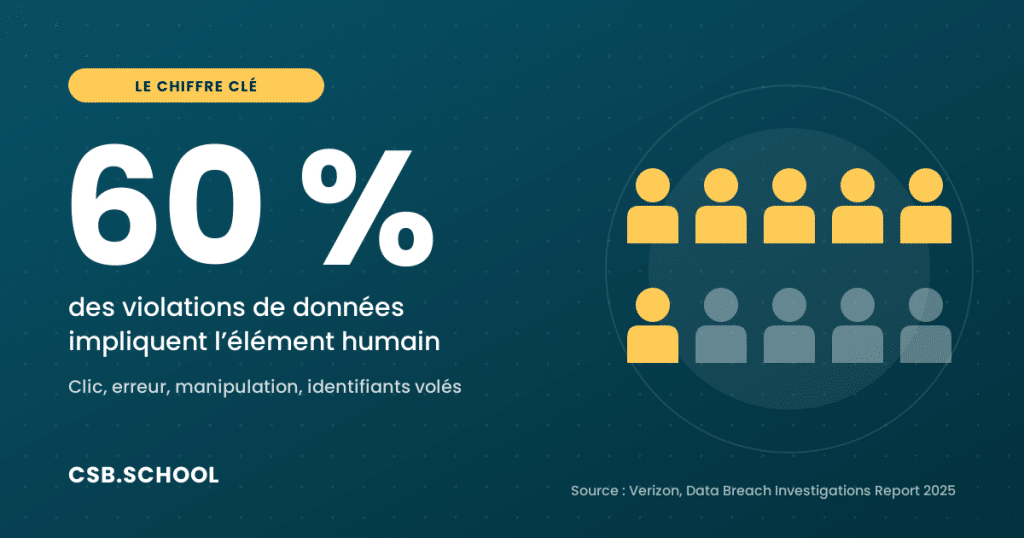
Facteur humain : 60 % des violations de données
Journée d'intégration le 30 octobre : save the date !