Qu’est-ce que le chiffrement ? Définition, types et usages
Sommaire
- 1. Chiffrement : la définition
- 2. Chiffrer ou crypter : les bons mots
- 3. Comment fonctionne le chiffrement ?
- 4. Chiffrement symétrique et asymétrique
- 4.1. Le chiffrement symétrique : une seule clé
- 4.2. Le chiffrement asymétrique : une paire de clés
- 4.3. En pratique, les deux se combinent
- 4.4. Les principaux algorithmes de chiffrement
- 5. Chiffrement et hachage : la différence
- 6. Le chiffrement au quotidien
- 7. Limites et erreurs fréquentes
- 8. Chiffrement et ordinateur quantique
- 9. Le chiffrement, un métier
- 10. Questions fréquentes sur le chiffrement
- 10.1. Qu’est-ce que le chiffrement, en termes simples ?
- 10.2. Quelle est la différence entre chiffrement et cryptage ?
- 10.3. Quelle est la différence entre chiffrement et hachage ?
- 10.4. Le chiffrement AES-256 peut-il être cassé ?
- 10.5. Le chiffrement est-il légal en France ?
- 10.6. Comment chiffrer un fichier ou un dossier ?
- 10.7. Un site en HTTPS est-il forcément sûr ?
- 11. L’essentiel à retenir
- 12. Pour aller plus loin
Chiffrement : rendre une donnée illisible, sauf pour qui détient la clé
Un paiement en ligne, un message sur Signal, un ordinateur oublié dans le train : dans ces trois situations, le chiffrement protège vos données sans que vous le voyiez. Définition, fonctionnement, familles d’algorithmes, usages et limites : voici l’essentiel pour comprendre ce mécanisme de base de la cybersécurité.
Chiffrement : la définition
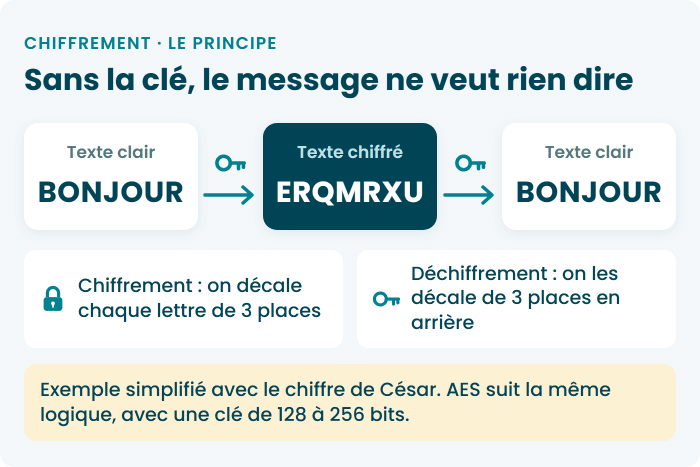
Le chiffrement est une opération qui transforme une information lisible, le texte clair, en une suite illisible, le texte chiffré, à l’aide d’un algorithme et d’une clé. Sans la bonne clé, le résultat n’a aucun sens. Avec elle, on retrouve exactement l’information de départ : c’est le déchiffrement.
Son rôle est d’assurer la confidentialité : seules les personnes autorisées peuvent lire le contenu. La CNIL compare un message chiffré à une enveloppe numérique, là où un message en clair ressemble à une carte postale.
Prenons un exemple simple. Le chiffre de César décale chaque lettre de trois places dans l’alphabet : BONJOUR devient ERQMRXU. L’algorithme, c’est le décalage. La clé, c’est le nombre 3. Ce système se casse facilement : il suffit de tester tous les décalages. Les algorithmes modernes reposent sur des calculs bien plus complexes et sur des clés beaucoup plus longues.
Chiffrer ou crypter : les bons mots
Vous lisez sans doute « cryptage » partout. Pourtant, l’ANSSI est claire : « Le seul terme admis en français est celui de chiffrement ». Elle juge « cryptage » et « chiffrage » incorrects. La CNIL parle elle aussi d’un usage impropre.
La raison tient à la logique des mots, comme le résume Next :
| Terme | Sens |
|---|---|
| Chiffrer | Rendre un contenu illisible à l’aide d’une clé |
| Déchiffrer | Retrouver le contenu en utilisant la clé |
| Décrypter | Retrouver le contenu sans connaître la clé : c’est ce que tente un attaquant |
| Crypter | À éviter : le mot supposerait de chiffrer sans clé, ce qui n’a pas de sens |
Dans le langage courant, « cryptage » reste très répandu : quand vous le croisez, comprenez « chiffrement ». La science qui englobe tout cela s’appelle la cryptologie. Elle réunit la cryptographie, qui conçoit les mécanismes, et la cryptanalyse, qui cherche à les casser.
Comment fonctionne le chiffrement ?
Le principe tient en quatre étapes :
- Le texte clair : un message, un fichier, le contenu d’un disque.
- Le chiffrement : un algorithme transforme ces données à l’aide d’une clé, en général une suite aléatoire de 0 et de 1.
- Le texte chiffré : il peut circuler sur un réseau ou rester stocké. Sans la clé, il reste inexploitable.
- Le déchiffrement : le détenteur de la bonne clé retrouve le texte clair.
Deux points surprennent souvent.
L’algorithme n’est pas secret. AES, le standard actuel, est issu d’une compétition publique lancée en 1997 par le NIST, et sa norme est accessible à tous. La sécurité repose sur le secret de la clé.
La longueur de la clé change tout. Chaque bit ajouté double le nombre de clés possibles. Selon l’ANSSI, réaliser de l’ordre de 2128 calculs en un temps raisonnable semble très peu plausible aujourd’hui, et 2256 calculs restent hors de portée.
Chiffrement symétrique et asymétrique
Il existe deux grandes familles de chiffrement. Ce qui les distingue, c’est la façon d’utiliser les clés.
Le chiffrement symétrique : une seule clé
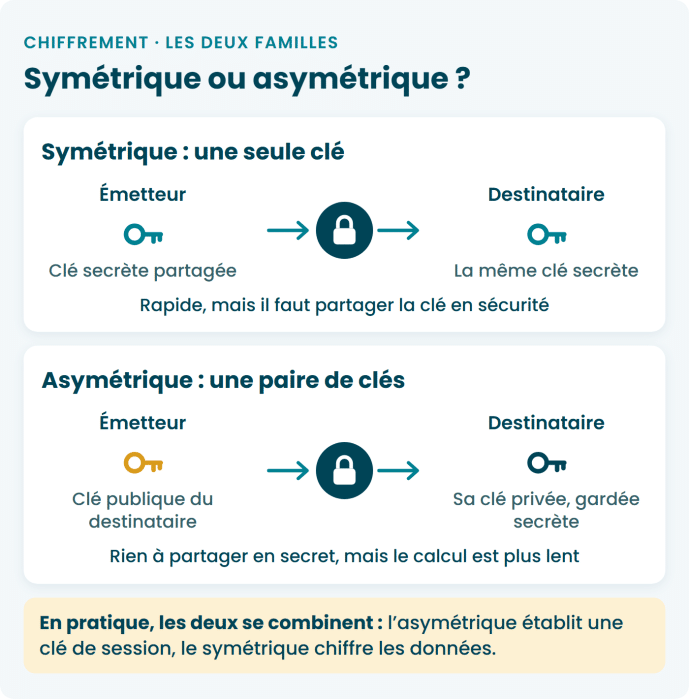
La même clé sert à chiffrer et à déchiffrer. C’est rapide. La difficulté : l’émetteur et le destinataire doivent partager cette clé sans qu’elle soit interceptée. AES en est l’exemple le plus connu.
Le chiffrement asymétrique : une paire de clés
Le destinataire possède deux clés liées : une clé publique, que tout le monde peut connaître, et une clé privée, qu’il garde pour lui. L’émetteur chiffre avec la clé publique, et seule la clé privée permet de déchiffrer. L’ANSSI utilise l’image d’une boîte aux lettres : tout le monde peut connaître son adresse, mais seul son propriétaire en a la clé.
Plus besoin de partager un secret, mais le calcul est plus lent. Il faut aussi s’assurer que la clé publique appartient bien au destinataire : c’est le rôle des certificats. RSA et les algorithmes à courbes elliptiques appartiennent à cette famille.
En pratique, les deux se combinent
Le chiffrement hybride réunit le meilleur des deux : le mécanisme asymétrique sert à établir une clé de session, puis les données sont chiffrées en symétrique avec cette clé. La CNIL cite HTTPS comme exemple.
| Critère | Symétrique | Asymétrique |
|---|---|---|
| Clés | Une seule clé secrète, partagée | Une clé publique et une clé privée |
| Vitesse | Rapide | Plus lent |
| Point délicat | Partager la clé en sécurité | Vérifier à qui appartient la clé publique |
| Exemples | AES, ChaCha20 | RSA, courbes elliptiques |
Les principaux algorithmes de chiffrement
| Algorithme | Famille | À retenir |
|---|---|---|
| AES (128, 192 ou 256 bits) | Symétrique | Norme du NIST à l’usage très répandu. Ses trois tailles de clé respectent le minimum de 128 bits fixé par l’ANSSI. |
| ChaCha20 | Symétrique | Recommandé par la CNIL avec Poly1305. |
| RSA | Asymétrique | Règle de l’ANSSI : module de 2 048 bits minimum jusqu’à fin 2030, puis 3 072 bits. Elle recommande déjà 3 072 bits. |
| Courbes elliptiques | Asymétrique | Tailles bien plus courtes que RSA : l’ANSSI fixe un minimum de 250 bits. |
| DES, 3DES | Symétrique | Obsolètes selon la CNIL : à ne plus utiliser. |
Chiffrement et hachage : la différence
Le hachage n’est pas du chiffrement. Une fonction de hachage calcule, sans clé, une empreinte de taille fixe à partir d’une donnée. Elle est conçue pour être à sens unique et sert à vérifier qu’un contenu n’a pas été modifié : c’est l’intégrité.
| Mécanisme | Ce qu’il garantit | Exemples recommandés par la CNIL |
|---|---|---|
| Chiffrement | Confidentialité | AES (modes CCM, GCM ou EAX), ChaCha20-Poly1305 |
| Hachage | Intégrité | SHA-2, SHA-3 |
| Signature électronique | Intégrité et authenticité du signataire | RSA-SSA-PSS, ECDSA |
La CNIL met en garde contre une erreur classique : croire qu’un hachage suffit à protéger une donnée. Celle-ci peut être retrouvée à partir de son empreinte, en testant automatiquement toutes les possibilités. Pour stocker des mots de passe, elle préconise donc des fonctions dédiées (bcrypt, scrypt, Argon2 ou PBKDF2) et l’ajout d’un sel, une valeur aléatoire mêlée au mot de passe avant le hachage.
Le chiffrement au quotidien
Le chiffrement protège les données quand elles circulent, mais aussi quand elles sont stockées. Vous l’utilisez sans doute plusieurs fois par jour.
| Usage | Ce qui est protégé | Exemples |
|---|---|---|
| Navigation web (HTTPS) | Les échanges entre votre appareil et le site, dont vos données bancaires | Protocole TLS |
| Messagerie | Le contenu des messages, lisible par les seuls correspondants avec le chiffrement de bout en bout | Signal |
| Ordinateur et disque | Les données d’un appareil perdu ou volé | BitLocker (Windows), FileVault (Mac) |
| VPN | La connexion entre votre appareil et un réseau distant | Télétravail, accès à distance |
| Fichiers et dossiers | Un document à envoyer ou à conserver | 7-Zip, VeraCrypt |
Pour les organisations, c’est aussi un sujet de conformité. L’article 32 du RGPD cite le chiffrement parmi les mesures de sécurité à envisager selon le risque. L’article 34 va plus loin : si des données touchées par une violation ont été rendues incompréhensibles, par exemple par le chiffrement, l’organisation peut être dispensée de prévenir individuellement les personnes concernées. Pour le reste, lisez notre guide du RGPD.
Limites et erreurs fréquentes
Un algorithme solide ne protège pas de tout. Voici les principaux pièges.
- Une clé mal protégée. Si la clé fuit, le chiffrement ne sert plus à rien. Si vous la perdez, vous perdez aussi l’accès aux données. Prévoyez une copie en lieu sûr et une procédure de gestion des clés.
- Un algorithme dépassé. La CNIL classe DES, 3DES, MD5 et SHA-1 parmi les algorithmes obsolètes. Une collision sur SHA-1 a été publiée en 2017, et le NIST a prévu de cesser de l’utiliser d’ici au 31 décembre 2030.
- Une mauvaise mise en œuvre. Les erreurs d’implémentation ont un impact important sur la sécurité, rappelle la CNIL. Utilisez des algorithmes reconnus, pas un système maison.
- L’intégrité oubliée. Le chiffrement seul ne garantit pas que les données n’ont pas été modifiées. D’où l’intérêt du chiffrement authentifié, comme AES-GCM, qui assure les deux.
- Le cadenas pris pour une garantie. Le cadenas et le « https:// » indiquent seulement que la communication est chiffrée, pas que le site est fiable. Restez vigilant face au phishing.
- L’appareil oublié. Un message redevient lisible une fois déchiffré sur votre téléphone ou votre ordinateur. Un malware installé sur l’appareil peut donc y accéder.
Le chiffrement sert aussi aux attaquants. Lors d’une attaque par rançongiciel, ils rendent le plus souvent les données inaccessibles en les chiffrant, puis réclament une rançon contre les outils et la clé de déchiffrement.
Chiffrement et ordinateur quantique
Un ordinateur quantique suffisamment puissant pourrait casser RSA et les courbes elliptiques grâce à l’algorithme de Shor. Le chiffrement symétrique est moins exposé : l’ANSSI recommande des clés d’au moins 192 bits lorsqu’une sécurité post-quantique est visée.
Le risque concerne déjà les données d’aujourd’hui : un attaquant peut enregistrer des échanges chiffrés pour les déchiffrer plus tard. On parle d’attaque « store now, decrypt later ».
La réponse s’appelle la cryptographie post-quantique : de nouveaux algorithmes conçus pour résister à la fois aux ordinateurs actuels et aux futurs ordinateurs quantiques. Quelques repères :
- Le NIST a publié ses trois premières normes en août 2024 et a retenu HQC en mars 2025 comme algorithme de secours.
- Il prévoit de déprécier la cryptographie à clé publique vulnérable après 2030 et de l’interdire dans ses normes après 2035.
- L’ANSSI vise des obligations post-quantiques pour l’entrée en qualification des produits à partir de 2027, et juge qu’il ne sera pas raisonnable d’acheter des produits sans post-quantique après 2030. Elle insiste aussi sur l’hybridation avec des algorithmes classiques éprouvés.
À ne pas confondre avec la cryptographie quantique, qui s’appuie sur la physique pour distribuer des clés. Nous y consacrons un article : cryptage quantique, mythe ou futur pilier de la cybersécurité ?
Le chiffrement, un métier
Choisir ces mécanismes et les déployer sans erreur, c’est un métier à part entière. Le cryptologue sélectionne les mécanismes cryptographiques, implémente les algorithmes et organise la gestion des clés et des certificats. Le spécialiste en cybersécurité quantique inventorie les usages de la cryptographie et prépare la migration vers le post-quantique.
CSB.SCHOOL aborde ces sujets dans ses formations. La formation Spécialiste en cybersécurité (Bac+3, admission après un Bac+2, en alternance ou en formation initiale) inclut les fondamentaux en cryptographie et un travail pratique sur des solutions de chiffrement et une infrastructure à clé publique (PKI), dans un SOC reproduit à l’échelle. Le Bac+5 Responsable cybersécurité (admission après un Bac+3) traite la mise en œuvre du chiffrement et les infrastructures de gestion de clés.
Questions fréquentes sur le chiffrement
Qu’est-ce que le chiffrement, en termes simples ?
C’est une façon de rendre une information illisible pour quiconque ne possède pas la bonne clé. Seule cette clé permet de retrouver le contenu d’origine.
Quelle est la différence entre chiffrement et cryptage ?
Dans le langage courant, les deux mots désignent la même chose. Mais pour l’ANSSI, seul « chiffrement » est admis en français : « cryptage » est incorrect.
Quelle est la différence entre chiffrement et hachage ?
Le chiffrement est réversible avec la clé et protège la confidentialité. Le hachage produit une empreinte à sens unique et sert à vérifier l’intégrité.
Le chiffrement AES-256 peut-il être cassé ?
Pas en testant toutes les clés : selon l’ANSSI, 2256 calculs restent hors de portée. Un attaquant cherchera plutôt à voler la clé, à deviner le mot de passe qui la protège ou à exploiter une erreur d’implémentation.
Le chiffrement est-il légal en France ?
Oui. Son utilisation est libre, sans démarche à accomplir. Sa fourniture, son importation, son transfert intracommunautaire et son exportation demandent en revanche, sauf exception, des démarches auprès de l’ANSSI. Ce n’est pas le cas dans tous les pays : renseignez-vous avant de voyager avec ces outils.
Comment chiffrer un fichier ou un dossier ?
La CNIL propose deux tutoriels : 7-Zip pour créer une archive chiffrée, VeraCrypt pour créer un répertoire chiffré. Choisissez un mot de passe long et complexe, et gardez-en une copie en lieu sûr : sans lui, vos données restent inaccessibles.
Un site en HTTPS est-il forcément sûr ?
Non. HTTPS indique que la communication avec le site est chiffrée. Cela ne garantit pas que le site est fiable : vérifiez aussi son adresse et sa réputation.
L’essentiel à retenir
Le chiffrement rend une donnée illisible sans la bonne clé. Il protège la confidentialité, et doit être complété pour garantir l’intégrité.
Il existe deux familles : le symétrique (une clé, rapide, comme AES) et l’asymétrique (une paire de clés, comme RSA). En pratique, les deux se combinent.
Sa solidité dépend d’un algorithme reconnu, d’une clé bien protégée et, désormais, de la préparation au post-quantique.
Pour aller plus loin
Envie de faire de la protection des données votre métier ? Notre école de cybersécurité lyonnaise, la CSB.SCHOOL, prépare aux métiers de la cybersécurité avec un Bac+3 et un Bac+5 Responsable cybersécurité en alternance, labellisés SecNumEdu par l’ANSSI.
À lire aussi :
- Chiffrement de bout en bout : comment fonctionne cette méthode de protection ?
- Cryptologie : comprendre la science du secret et son rôle en cybersécurité
- Cryptage quantique : mythe ou futur pilier de la cybersécurité ?
Sources :
- ANSSI : Règles et recommandations concernant le choix et le dimensionnement des mécanismes cryptographiques (ANSSI-PG-083, 20 mars 2026)
- ANSSI : FAQ sur la cryptographie post-quantique
- ANSSI : Crypto, le webdoc, chapitre I et chapitre III
- ANSSI : Contrôle relatif à un moyen de cryptologie
- CNIL : Comprendre les grands principes de la cryptologie et du chiffrement
- CNIL : Sécurité : chiffrement, hachage, signature (14 mars 2024)
- CNIL : Comment chiffrer ses documents et ses répertoires ?
- RGPD : chapitre IV, articles 32 et 34
- NIST : FIPS 197, Advanced Encryption Standard
- NIST : IR 8547, Transition to Post-Quantum Cryptography Standards (27 octobre 2026)
- NIST : normes post-quantiques de 2024, sélection de HQC en 2025 et retrait de SHA-1
- Cybermalveillance.gouv.fr : Comment sécuriser ses achats sur Internet ? et fiche sur les rançongiciels
- Next : Chiffrement, notre antisèche pour l’expliquer à vos parents
- Documentation technique : IETF, RFC 8446 (TLS 1.3), Signal, Microsoft (BitLocker), Apple (FileVault), Let’s Encrypt (certificats)
Continuez votre lecture
Femmes dans la cybersécurité : 22 % des effectifs
Journée d'intégration 2026 : changer de regard