Malware : définition, types et protection
Sommaire
Malware : tout comprendre sur les logiciels malveillants
Un ordinateur qui ralentit sans raison, des fichiers soudain illisibles, un compte qui envoie des messages à votre insu… Derrière ces symptômes se cache souvent un malware. Ce terme désigne toute une famille de programmes conçus pour nuire. Définition, grandes familles et réflexes pour s’en protéger.
Malware : la définition
Malware est la contraction de malicious software, en français logiciel malveillant. C’est un programme créé pour s’introduire dans un appareil (ordinateur, smartphone, serveur, objet connecté) sans le consentement de son propriétaire, afin de lui nuire : voler des données, espionner, bloquer le système, ou en prendre le contrôle.
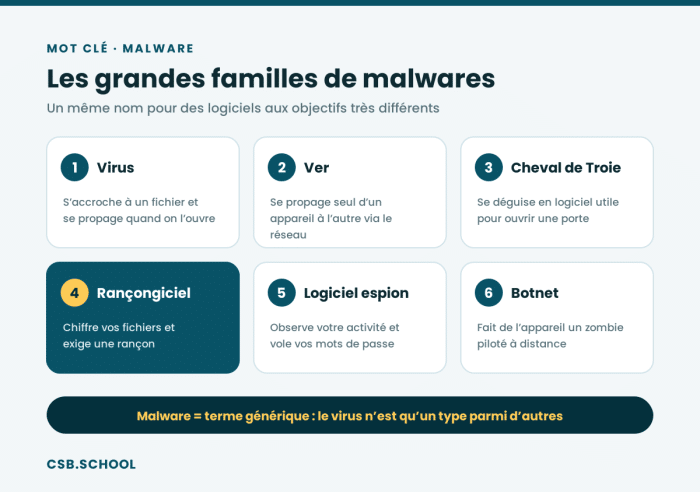
« Malware » est donc un terme générique. Le virus, souvent utilisé comme synonyme dans le langage courant, n’en est qu’un type parmi d’autres.
Les grandes familles de malwares
| Type | Ce qu’il fait |
|---|---|
| Virus | S’attache à un fichier ou un programme légitime et se propage quand on l’ouvre. |
| Ver | Se propage tout seul d’un appareil à l’autre via le réseau, sans action humaine. |
| Cheval de Troie | Se fait passer pour un logiciel utile pour ouvrir discrètement une porte aux pirates. |
| Rançongiciel | Chiffre les fichiers et exige une rançon pour les rendre. |
| Logiciel espion | Observe l’activité, capture les frappes clavier, vole les mots de passe (infostealer). |
| Botnet | Transforme l’appareil en « zombie » piloté à distance, souvent avec des milliers d’autres. |
| Adware | Affiche des publicités intrusives et collecte des données de navigation. |
Ces familles se combinent souvent : un cheval de Troie peut installer un logiciel espion, puis un rançongiciel.
Comment un malware s’introduit-il ?
- Par e-mail : une pièce jointe ou un lien piégé, lors d’une campagne d’hameçonnage. C’est la porte d’entrée la plus fréquente.
- Par téléchargement : un logiciel « gratuit », un jeu ou une application piratés, une fausse mise à jour.
- Par une faille non corrigée : un logiciel pas à jour offre une porte d’entrée. D’où l’importance d’installer rapidement les correctifs.
- Par une clé USB trouvée ou prêtée.
- Par des identifiants volés : un pirate qui se connecte à distance peut installer lui-même son malware.
Ce que cherchent les pirates
- De l’argent : rançons, fraude bancaire, revente de données.
- Des données : mots de passe, données personnelles ou secrets industriels. Une infection peut conduire à une fuite de données massive.
- De la puissance de calcul : utiliser vos appareils pour attaquer d’autres cibles ou miner des cryptomonnaies. Les objets connectés mal sécurisés (caméras, box) sont des cibles de choix pour constituer des botnets.
- De l’espionnage : certains groupes très organisés, les APT, utilisent des malwares sur mesure pour rester cachés des mois dans un réseau.
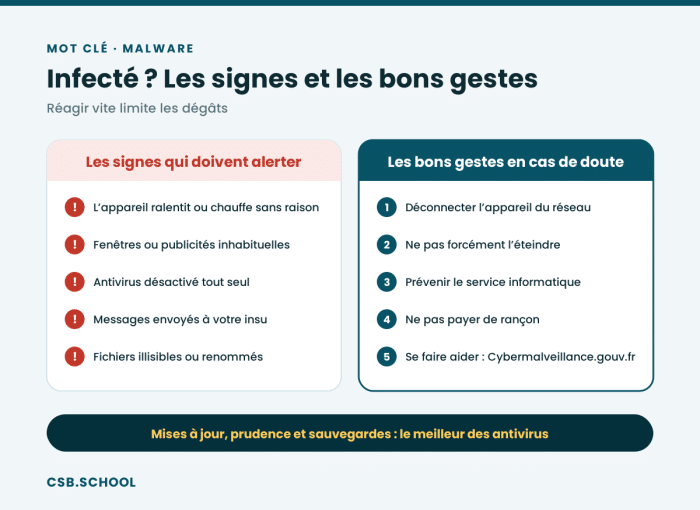
Les signes qui doivent alerter
- l’appareil ralentit fortement ou chauffe sans raison ;
- des fenêtres ou publicités inhabituelles apparaissent ;
- l’antivirus est désactivé sans votre intervention ;
- vos contacts reçoivent des messages que vous n’avez pas envoyés ;
- des fichiers deviennent illisibles ou changent d’extension ;
- des connexions à vos comptes sont signalées depuis des lieux inconnus.
En cas de doute : déconnectez l’appareil du réseau, n’éteignez pas forcément l’ordinateur, et prévenez immédiatement le service informatique. Les particuliers et les TPE peuvent trouver de l’aide sur Cybermalveillance.gouv.fr.
6 réflexes pour se protéger
- Mettre à jour système, navigateur et applications dès que possible.
- Installer une solution de sécurité (antivirus, EDR en entreprise) et la garder active.
- Se méfier des pièces jointes et liens inattendus, même d’un contact connu.
- Télécharger uniquement depuis les sources officielles.
- Sauvegarder régulièrement ses données sur un support déconnecté.
- Ne jamais brancher une clé USB inconnue.
Combattre les malwares, un métier
Détecter une infection, l’analyser, comprendre son fonctionnement pour mieux la neutraliser : c’est le quotidien de l’analyste SOC, de l’analyste en réponse à incident ou de l’analyste en rétro-ingénierie de malwares. Des profils très recherchés, au cœur des métiers de la cybersécurité auxquels forme CSB.SCHOOL.
L’essentiel à retenir
Malware = logiciel malveillant, un terme qui regroupe virus, vers, chevaux de Troie, rançongiciels, logiciels espions…
Il entre surtout par e-mail, par téléchargement ou par une faille non corrigée.
Mises à jour, prudence et sauvegardes restent les meilleures protections.
Continuez votre lecture
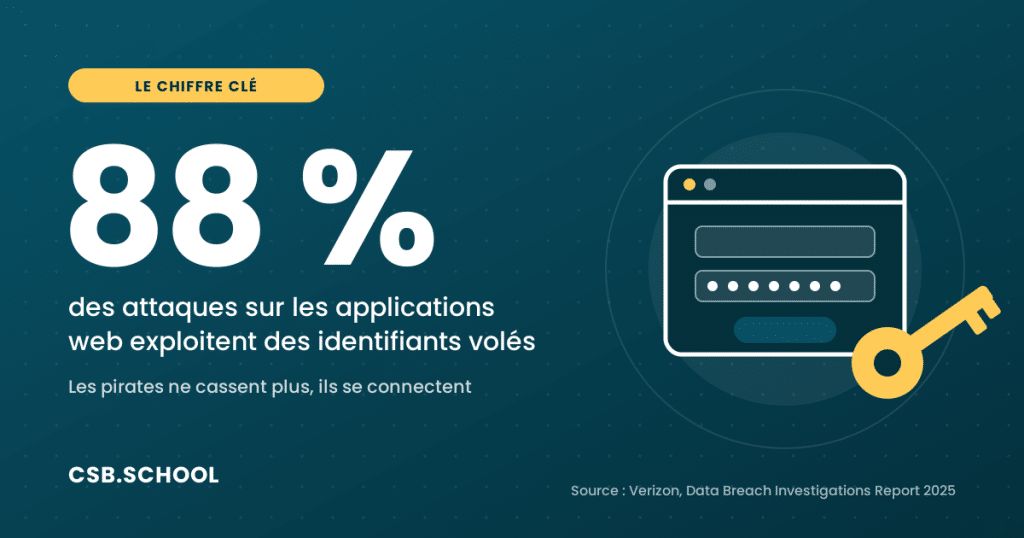
Identifiants volés : 88 % des attaques web
Zero Trust : définition, principes et limites | CSB.SCHOOL