Zero Trust : définition, principes et limites
Sommaire
Zero Trust : pourquoi la confiance ne se donne plus, elle se vérifie
Pendant des années, les entreprises ont protégé leur système d’information comme un château fort : de hautes murailles autour, et une fois à l’intérieur, on circule librement. Télétravail, cloud, appareils personnels, prestataires connectés… Ce modèle a vécu. Place au Zero Trust, ou « confiance zéro », devenu l’un des mots clés incontournables de la cybersécurité.
Zero Trust : la définition
Le Zero Trust est un modèle de sécurité qui part d’un principe simple : aucun utilisateur, aucun appareil et aucune application n’est digne de confiance par défaut, qu’il soit à l’extérieur ou à l’intérieur du réseau de l’entreprise.
Sa devise tient en quelques mots : « Ne jamais faire confiance, toujours vérifier » (never trust, always verify).
Comme le résume l’ANSSI, l’objectif est de « réduire la confiance implicite accordée à un sujet souhaitant accéder au système d’information ». Chaque demande d’accès est donc contrôlée, à chaque fois.
Du château fort à l’aéroport
Pour comprendre le changement, une image aide.
L’ancien modèle, c’est le château fort. On défend le périmètre avec un pare-feu et un VPN. Mais une fois le pont-levis franchi, l’utilisateur, ou le pirate, peut circuler presque partout.
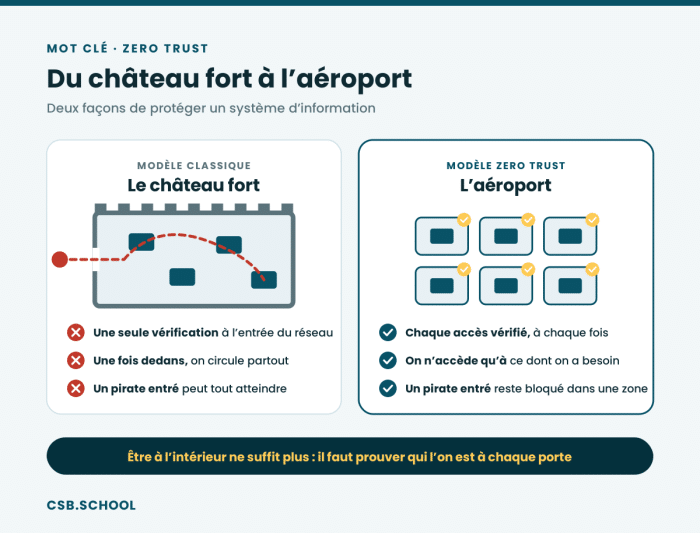
Le Zero Trust, c’est l’aéroport. Être dans le bâtiment ne suffit pas : il faut montrer son billet et sa pièce d’identité à l’enregistrement, passer le contrôle de sécurité, puis présenter à nouveau sa carte d’embarquement à la porte. Et on n’accède qu’à son avion, pas à tous les autres.
Pourquoi ce modèle s’impose
- Le périmètre a disparu : avec le télétravail et le cloud, les données et les utilisateurs ne sont plus « dans les murs ».
- Les pirates passent par la grande porte : avec des identifiants volés, obtenus par exemple par hameçonnage, un attaquant se connecte comme un salarié légitime. Dans un modèle classique, plus rien ne l’arrête.
- Les attaques se propagent vite : une fois entré sur un poste, un rançongiciel cherche à se diffuser à tout le réseau. Le Zero Trust vise justement à limiter ces déplacements.
Les grands principes du Zero Trust
Vérifier explicitement : chaque accès est authentifié et autorisé selon l’identité de l’utilisateur, l’état de son appareil, sa localisation, l’heure, la sensibilité de la ressource…
Accorder le moindre privilège : chacun n’accède qu’à ce dont il a besoin pour travailler, et seulement le temps nécessaire.
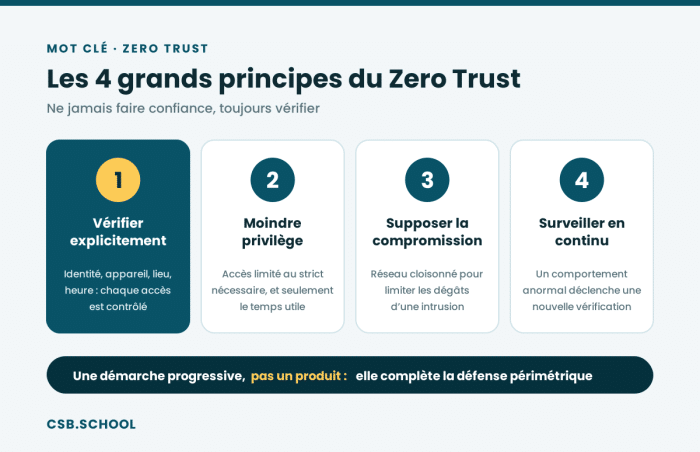
Supposer la compromission : on part du principe qu’un attaquant est peut-être déjà présent. On cloisonne donc le réseau (micro-segmentation) pour limiter les dégâts.
Surveiller en continu : la confiance n’est jamais acquise définitivement. Un comportement anormal peut entraîner une nouvelle vérification ou un blocage.
Comment ça se met en place ?
Le Zero Trust n’est pas un logiciel que l’on installe, mais une démarche progressive. Elle s’appuie sur plusieurs briques :
- l’authentification multifacteur pour tous les accès ;
- une gestion fine des identités et des droits ;
- la vérification de l’état des appareils (à jour, chiffré, protégé) avant de leur ouvrir l’accès ;
- la segmentation du réseau en petites zones isolées ;
- des solutions d’accès « application par application » (dites ZTNA), qui complètent ou remplacent le VPN classique.
Attention aux idées reçues
« Zero Trust = un produit » : faux. De nombreux éditeurs vendent des solutions « Zero Trust », mais il s’agit d’abord d’une philosophie et d’une architecture.
« Zero Trust = on supprime le pare-feu » : faux. L’ANSSI insiste : le Zero Trust ne doit « en aucun cas être vu comme un remplacement d’une défense périmétrique ». Les deux approches sont complémentaires et s’inscrivent dans une stratégie de défense en profondeur.
« Zero Trust = on se méfie des salariés » : faux. Il s’agit de vérifier les accès, pas de soupçonner les personnes.
Le Zero Trust, un métier
Concevoir une architecture Zero Trust, définir les règles d’accès, déployer l’authentification forte, surveiller les comportements anormaux : ce sont des missions de l’ingénieur en cybersécurité, de l’architecte sécurité ou de l’analyste SOC. Des compétences très recherchées, au cœur des métiers de la cybersécurité auxquels forme CSB.SCHOOL.
L’essentiel à retenir
Zero Trust = « ne jamais faire confiance, toujours vérifier ».
Chaque accès est contrôlé, quel que soit l’endroit d’où il vient.
Quatre principes : vérifier, moindre privilège, supposer la compromission, surveiller en continu.
C’est une démarche progressive, qui complète la défense périmétrique sans la remplacer.
Continuez votre lecture
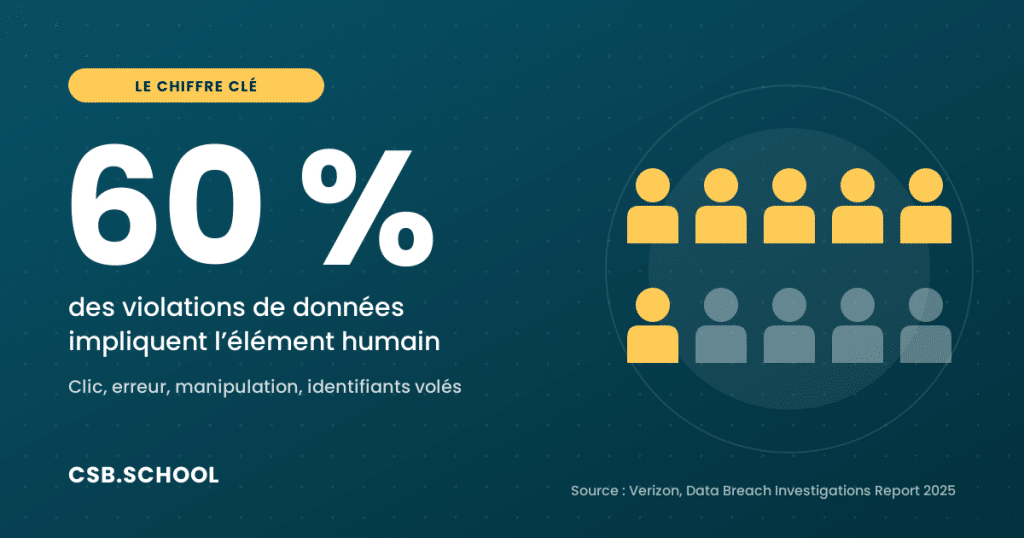
Facteur humain : 60 % des violations de données
Journée d'intégration le 30 octobre : save the date !