

SOC : définition, fonctionnement et métiers
Sommaire
- 1. SOC : la définition
- 2. Pourquoi le SOC est devenu indispensable
- 3. Comment fonctionne un SOC ?
- 4. Les outils du SOC
- 5. Analyste N1, N2, N3 : qui fait quoi ?
- 6. SOC interne, externalisé ou hybride ?
- 7. SOC, CERT, CSIRT : quelle différence ?
- 8. Travailler dans un SOC, un métier
- 9. Questions fréquentes sur le SOC
- 9.1. Que veut dire SOC en cybersécurité ?
- 9.2. Quelle est la différence entre un SOC et un SIEM ?
- 9.3. Une PME a-t-elle besoin d’un SOC ?
- 9.4. Quelle formation pour travailler dans un SOC ?
- 10. L’essentiel à retenir
- 11. Pour aller plus loin
SOC : la tour de contrôle de la cybersécurité
Une connexion à 3 heures du matin depuis l’autre bout du monde, un compte qui obtient soudain des droits d’administrateur, un serveur qui envoie des gigaoctets de données vers l’extérieur… Dans les organisations bien protégées, une équipe veille en permanence pour repérer ces signaux avant qu’ils ne tournent à la catastrophe : le SOC. Définition, fonctionnement, outils et métiers de ce poste de vigie devenu incontournable.
SOC : la définition
SOC est l’acronyme de Security Operations Center, en français centre des opérations de sécurité. C’est une équipe d’experts, équipée d’outils de supervision, chargée de surveiller en continu le système d’information d’une organisation (postes de travail, serveurs, réseau, cloud, applications) pour détecter les cyberattaques, les analyser et déclencher la bonne réponse.
Un SOC repose sur trois piliers :
- des personnes : les analystes et leurs responsables ;
- des processus : qui fait quoi, et dans quel délai, face à chaque type d’alerte ;
- des technologies : les outils qui collectent et croisent les données de sécurité.
Il fonctionne souvent 24 h/24 et 7 j/7. Les attaquants, eux, ne prennent pas de week-end.
Pourquoi le SOC est devenu indispensable
Aucune protection n’est infaillible. Pare-feu, antivirus et mots de passe robustes réduisent le risque, mais un attaquant finit parfois par entrer, grâce à des identifiants volés ou à un malware. Tout l’enjeu devient alors de le repérer vite, et les chiffres montrent pourquoi.
| Indicateur | Chiffre | Source |
|---|---|---|
| Temps moyen pour qu’un attaquant se propage dans le réseau après l’intrusion (breakout time) | 29 minutes | CrowdStrike, Global Threat Report 2026 |
| Durée médiane de présence d’un attaquant avant sa détection | 14 jours | Mandiant, M-Trends 2026 |
| Délai moyen pour identifier et contenir une violation de données | 241 jours | IBM, Cost of a Data Breach 2025 |
Autrement dit, l’attaquant peut se déplacer en une demi-heure, alors que la défense met en moyenne des semaines, voire des mois, à le découvrir. Selon IBM, ce délai a toutefois reculé de 17 jours en un an, notamment parce que davantage d’organisations ont détecté la violation par leurs propres équipes. Une violation détectée tôt coûte aussi beaucoup moins cher (voir notre article sur le coût d’une violation de données). C’est précisément le rôle du SOC : réduire ce délai à quelques heures, voire quelques minutes.
Comment fonctionne un SOC ?
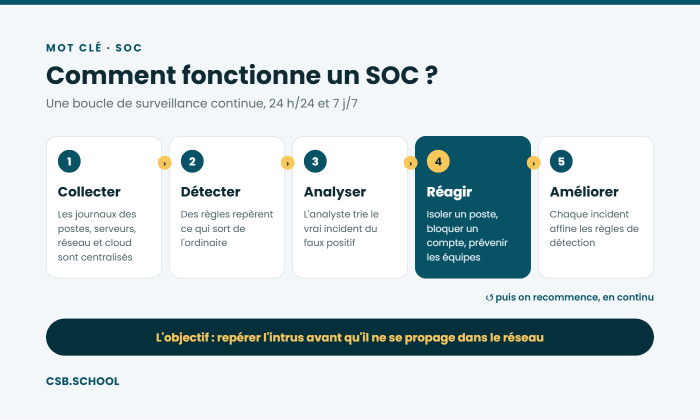
Le travail d’un SOC suit une boucle continue :
- Collecter : le SOC centralise les journaux d’événements (les « logs ») des pare-feu, serveurs, postes de travail, applications et services cloud.
- Détecter : des règles de corrélation et des analyses de comportement repèrent ce qui sort de l’ordinaire, comme une connexion à une heure inhabituelle, une élévation de privilèges ou un transfert massif de données.
- Analyser : un analyste examine chaque alerte pour distinguer le vrai incident du faux positif et en mesurer la gravité.
- Réagir : il isole un poste, bloque un compte ou coupe un flux réseau, puis prévient les équipes concernées.
- Améliorer : chaque incident sert à affiner les règles de détection et à renforcer les défenses.
Les outils du SOC
| Outil | À quoi il sert |
|---|---|
| SIEM (Security Information and Event Management) | Collecte et corrèle les journaux de tout le système d’information pour générer des alertes. C’est le cœur technique du SOC. |
| EDR et XDR | Surveillent les postes et les serveurs (EDR), ou croisent plusieurs sources de données (XDR). Ils permettent d’isoler une machine à distance. |
| SOAR | Automatise les tâches répétitives, comme enrichir une alerte ou bloquer une adresse IP, grâce à des scénarios prédéfinis. |
| Renseignement sur la menace (CTI) | Apporte des informations sur les groupes d’attaquants, leurs techniques et les traces qu’ils laissent (indicateurs de compromission). |
L’intelligence artificielle s’invite aussi dans ces outils pour trier les alertes plus vite. Mais c’est toujours un analyste qui tranche : est-ce une attaque, et que faut-il faire ?
Analyste N1, N2, N3 : qui fait quoi ?
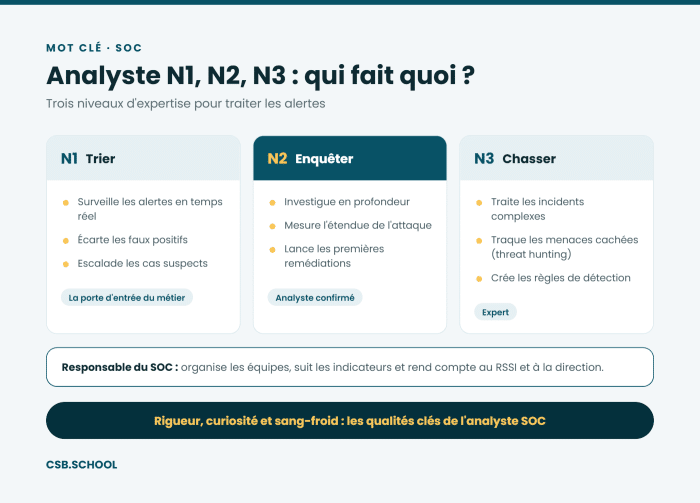
Dans un SOC, les analystes sont souvent organisés en trois niveaux :
- Niveau 1 (N1) : il surveille les alertes en temps réel, écarte les faux positifs et transmet les cas suspects. C’est la porte d’entrée classique du métier.
- Niveau 2 (N2) : il mène l’enquête approfondie, mesure l’étendue de l’attaque et lance les premières actions de remédiation.
- Niveau 3 (N3) : l’expert traite les incidents complexes, traque les menaces encore invisibles (threat hunting) et conçoit de nouvelles règles de détection.
L’ensemble est piloté par un responsable du SOC, qui organise les équipes, suit les indicateurs et rend compte au RSSI et à la direction.
SOC interne, externalisé ou hybride ?
Faire tourner un SOC interne 24 h/24 demande des effectifs et des investissements importants. C’est surtout le choix des grands groupes et des administrations. Beaucoup d’organisations confient donc cette surveillance à un prestataire spécialisé : on parle de SOC externalisé, de SOC managé ou de « SOC as a service ». D’autres combinent les deux, avec une équipe interne en journée relayée par un prestataire la nuit et le week-end.
Pour aider à choisir un prestataire de confiance, l’ANSSI délivre une qualification aux prestataires de détection d’incidents de sécurité (PDIS). Elle est notamment exigée des opérateurs d’importance vitale (OIV) pour la détection sur leurs systèmes les plus sensibles. La directive européenne NIS 2, en cours de transposition en France, va par ailleurs renforcer les obligations de détection et de notification des incidents pour des milliers d’entités (voir ce que dit la loi sur la cybersécurité).
SOC, CERT, CSIRT : quelle différence ?
Le SOC surveille et détecte au quotidien. Le CERT ou CSIRT (Computer Emergency Response Team ou Computer Security Incident Response Team) intervient surtout quand un incident grave survient : investigation poussée, gestion de crise, coordination de la remédiation et partage d’informations avec d’autres équipes. Les deux travaillent main dans la main, et certaines organisations les regroupent. En France, le CERT-FR, rattaché à l’ANSSI, joue ce rôle pour les administrations et les opérateurs critiques. Côté métiers, découvrez la fiche responsable du CSIRT.
Travailler dans un SOC, un métier
Trier les alertes, enquêter, contenir une attaque en cours : l’analyste SOC est l’un des profils les plus recherchés de la cybersécurité. Le poste demande de la rigueur, de la curiosité et du sang-froid, plus qu’un parcours d’ingénieur. Selon notre fiche métier, un analyste SOC débutant gagne entre 30 000 et 40 000 € bruts par an, et un confirmé entre 40 000 et 55 000 €.
CSB.SCHOOL forme à ces métiers avec son Bachelor Spécialiste en cybersécurité (Bac+3, admission après un Bac+2, en alternance ou en formation initiale). Pour les demandeurs d’emploi et les personnes en reconversion, la formation Analyste SOC de 1 400 heures, financée par la Région Auvergne-Rhône-Alpes, prépare directement au poste.
Questions fréquentes sur le SOC
Que veut dire SOC en cybersécurité ?
SOC signifie Security Operations Center, ou centre des opérations de sécurité. C’est l’équipe qui surveille en continu le système d’information pour détecter les cyberattaques et y répondre.
Quelle est la différence entre un SOC et un SIEM ?
Le SIEM est un outil : il collecte et corrèle les journaux d’événements. Le SOC est l’équipe, avec ses processus, qui utilise ce SIEM et d’autres outils pour détecter les attaques et y réagir.
Une PME a-t-elle besoin d’un SOC ?
Rarement d’un SOC interne, trop coûteux. Mais une PME peut faire appel à un SOC externalisé, souvent proposé avec un EDR, pour bénéficier d’une surveillance continue à un coût adapté.
Quelle formation pour travailler dans un SOC ?
Le poste d’analyste SOC N1 est généralement accessible avec un Bac+3 en cybersécurité, comme un Bachelor spécialisé. Les formations certifiantes pour adultes en reconversion sont une autre voie d’accès.
L’essentiel à retenir
SOC = Security Operations Center, l’équipe qui surveille le système d’information 24 h/24 pour détecter et traiter les cyberattaques.
Il collecte, détecte, analyse, réagit et s’améliore en continu, avec des outils comme le SIEM, l’EDR ou le SOAR.
Il peut être interne, externalisé ou hybride, et ses analystes (N1, N2, N3) sont parmi les profils les plus recherchés.
Pour aller plus loin
Envie de faire de la détection des cyberattaques votre métier ? Notre école de cybersécurité lyonnaise, la CSB.SCHOOL, prépare aux métiers de la cybersécurité avec un Bachelor et un Bac+5 Responsable cybersécurité en alternance, labellisés SecNumEdu par l’ANSSI.
À lire aussi :
Continuez votre lecture

DORA en 2026 : où en sont les acteurs financiers ?

Le marché de la cybersécurité en 2026 : chiffres, tendances et opportunités
