

Breakout time : 29 minutes pour se propager
Sommaire
29 minutes : le « breakout time », ou la course contre la montre des cyberattaques
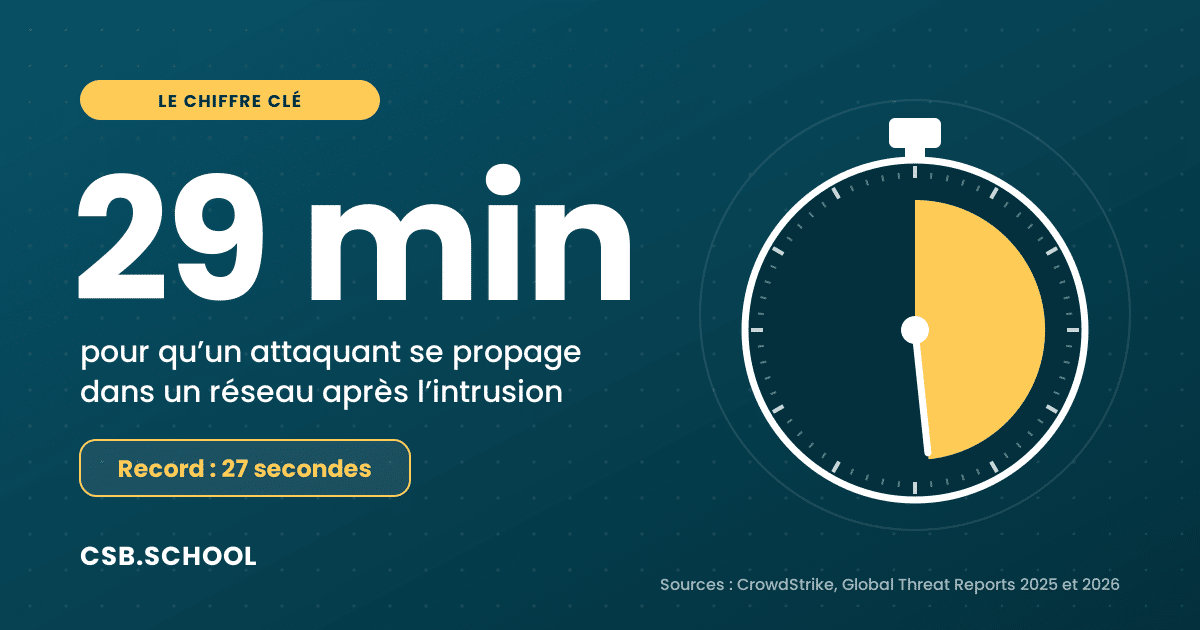
Le temps d’une pause-café un peu longue. Selon le 2026 Global Threat Report de CrowdStrike, il faut en moyenne 29 minutes à un cybercriminel pour se propager dans un réseau après s’y être introduit. Un délai qui ne cesse de raccourcir, notamment grâce à l’intelligence artificielle. Que mesure exactement ce « breakout time », et pourquoi change-t-il la façon de se défendre ?
Le breakout time, c’est quoi ?
Le breakout time, que l’on peut traduire par « temps d’échappement », mesure le délai entre le moment où un attaquant prend pied sur un premier appareil (un poste de travail, un serveur) et le moment où il commence à se déplacer vers d’autres machines du réseau.
Ce déplacement s’appelle le mouvement latéral. C’est une étape clé : tant que l’attaquant reste sur le premier poste, les dégâts sont limités. Une fois qu’il circule dans le réseau, il peut atteindre les serveurs, les sauvegardes, les données sensibles… et préparer une attaque d’ampleur.
29 minutes, et de plus en plus vite
| Breakout time moyen | |
|---|---|
| 2024 | 48 minutes |
| 2025 | 29 minutes |
| Record observé en 2025 | 27 secondes |
En un an, les attaquants ont accéléré de 65 %. Et dans le cas le plus rapide observé par CrowdStrike, la propagation a commencé en seulement 27 secondes. Dans une autre intrusion, le vol de données a démarré moins de quatre minutes après l’accès initial.
Pourquoi les attaques vont-elles si vite ?
L’intelligence artificielle. Selon CrowdStrike, l’activité des attaquants qui utilisent l’IA a bondi de 89 % en un an. L’IA leur permet d’automatiser la reconnaissance du réseau, de rédiger des messages d’hameçonnage plus convaincants ou de produire plus vite leurs outils.
Des attaques sans logiciel malveillant. 82 % des détections de 2025 ne faisaient intervenir aucun malware. Les pirates se connectent avec des identifiants volés et utilisent les outils d’administration déjà présents sur les systèmes. Résultat : leur activité ressemble à celle d’un utilisateur légitime, et passe plus facilement inaperçue.
Des failles exploitées avant d’être connues. 42 % des vulnérabilités exploitées l’ont été avant même leur divulgation publique.
Ce que ça change pour la défense
Si l’attaquant peut se propager en moins d’une demi-heure, les équipes de sécurité doivent détecter, analyser et bloquer l’intrusion dans ce même délai. Au-delà, le risque change d’échelle : un incident sur un poste peut se transformer en attaque par rançongiciel sur toute l’organisation.
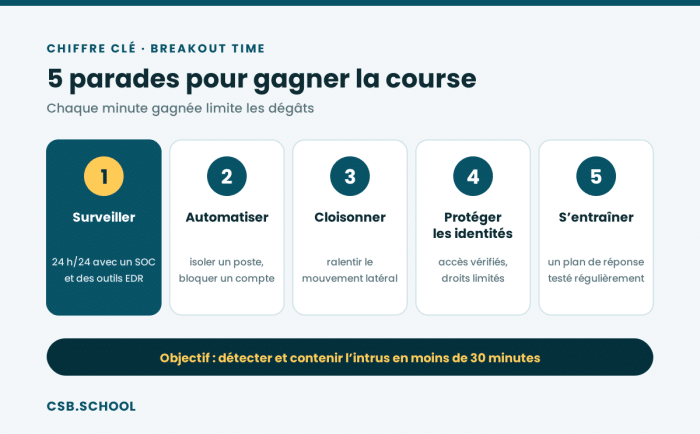
Les bonnes pratiques pour gagner cette course :
- Surveiller en continu, 24 h/24, grâce à un SOC (centre opérationnel de sécurité) et à des outils de détection sur les postes (EDR).
- Automatiser les premières réponses : isoler automatiquement un poste suspect, bloquer un compte.
- Cloisonner le réseau pour ralentir le mouvement latéral : c’est l’un des principes du Zero Trust.
- Protéger les identités : double authentification, droits limités au strict nécessaire, surveillance des connexions inhabituelles.
- S’entraîner : un plan de réponse à incident testé régulièrement évite de perdre de précieuses minutes le jour J.
Chaque minute compte : des métiers en première ligne
Analyste SOC, analyste en réponse à incident, threat hunter : ces professionnels sont ceux qui repèrent l’intrus avant qu’il ne se propage.
Des compétences très recherchées, au cœur des métiers de la cybersécurité auxquels forme CSB.SCHOOL, école de cybersécurité à Lyon.
Sources : CrowdStrike, 2026 Global Threat Report et 2025 Global Threat Report.
Pour aller plus loin
Comprendre et contrer ces menaces, c’est le quotidien des analystes et des pentesters. À la CSB.SCHOOL, école de cybersécurité à Lyon, le Bachelor Spécialiste en cybersécurité forme à ces techniques en alternance, avec 80 % de pratique en laboratoire (SOC, réseau, cybersécurité industrielle). Les inscriptions pour la rentrée d’octobre 2027 sont ouvertes.
À lire aussi :
Continuez votre lecture
SOC : définition, fonctionnement et métiers

DORA en 2026 : où en sont les acteurs financiers ?
